

 1 / 6
Immersions agent public
- Phishing préfecture / ministère
- Faux fournisseur public
- Compromission portail citoyen
- Faux audit interne
- Vol de session sur poste partagé
Agents territoriaux et personnel État jouent les angles publics réels.
 Secteur · Secteur public
Mairies, collectivités, écoles : les fausses demandes officielles visent vos agents tous les jours. ROOMCA® les entraîne dans le français administratif qu’ils lisent chaque jour.
La sensibilisation à la cybersécurité dans le secteur public forme agents, élus, enseignants et équipes informatiques des administrations et collectivités aux attaques qui les visent : messagerie compromise, usurpation d’institution, rançongiciel, fuite de données citoyens. Selon l’ANSSI, les collectivités ont subi 218 incidents en 2024, dont 30 % de compromissions de messagerie, et ministères et collectivités représentent 24 % des incidents traités en 2025. Seules 14 % des collectivités se disent bien préparées (Cybermalveillance.gouv.fr).
Chaque menace du secteur, et l’outil ROOMCA qui la traite.
66 des 218 incidents en collectivités en 2024 étaient des compromissions de messagerie (ANSSI). Les immersions entraînent les agents à repérer le faux mail.
 Outil ROOMCAImmersions
Faux courriel de préfecture, faux portail de marchés publics, faux rectorat : des immersions écrites pour les agents, les élus et la vie scolaire.
Outil ROOMCAImmersionsUn quiz en direct en début de réunion ou de conseil, sans compte à créer : on rejoint avec un code.
 Outil ROOMCAKelca, le quiz en direct
Affiches A4 à l’accueil et en salle de pause : appel suspect, clé USB, données d’usagers.
 Outil ROOMCAAffiches de prévention
Hébergement en France chez Scaleway à Paris, sous-traitants publiés, chiffrement post-quantique en transit.
 Outil ROOMCASécurité et hébergement
Le Pack Cybermois, sans abonnement, pour une opération ponctuelle ; ou l’abonnement via le catalogue UGAP.
 Outil ROOMCAPack Cybermois
Du bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.
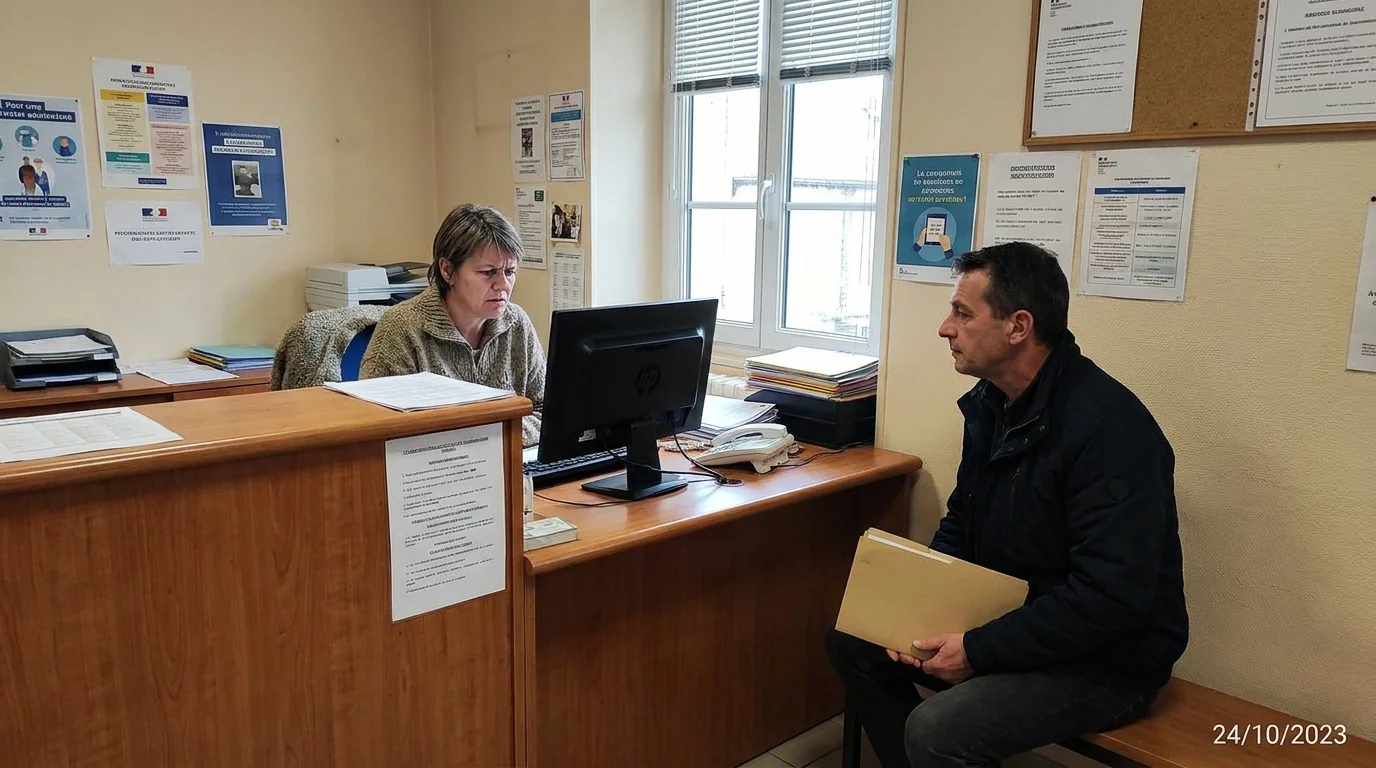
 Guichet de mairie
Agent d’accueil reçoit : « Mettez à jour vos identifiants avant ce soir, sinon compte suspendu. »
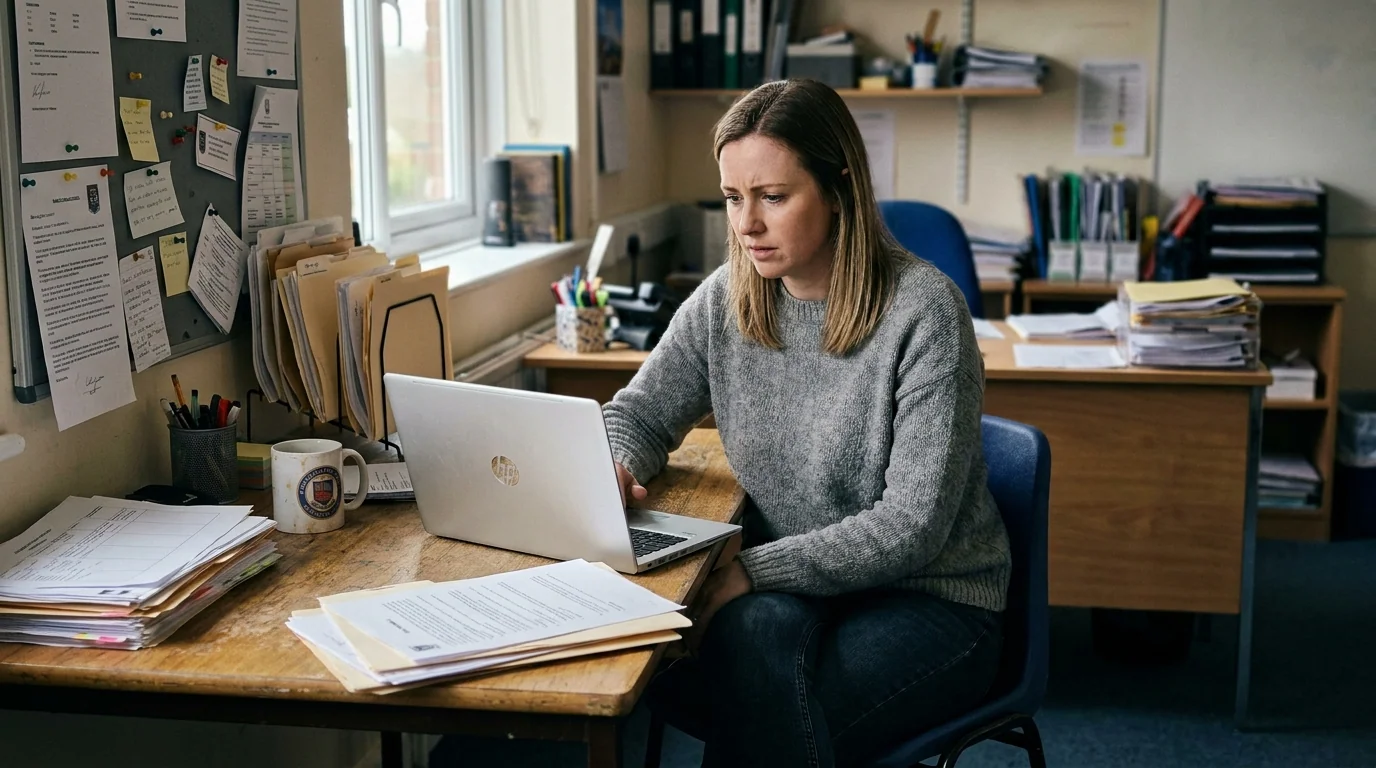 Secrétariat d’école
Secrétaire de direction reçoit : « Validez vos accès avant la rentrée : identifiant et mot de passe. »
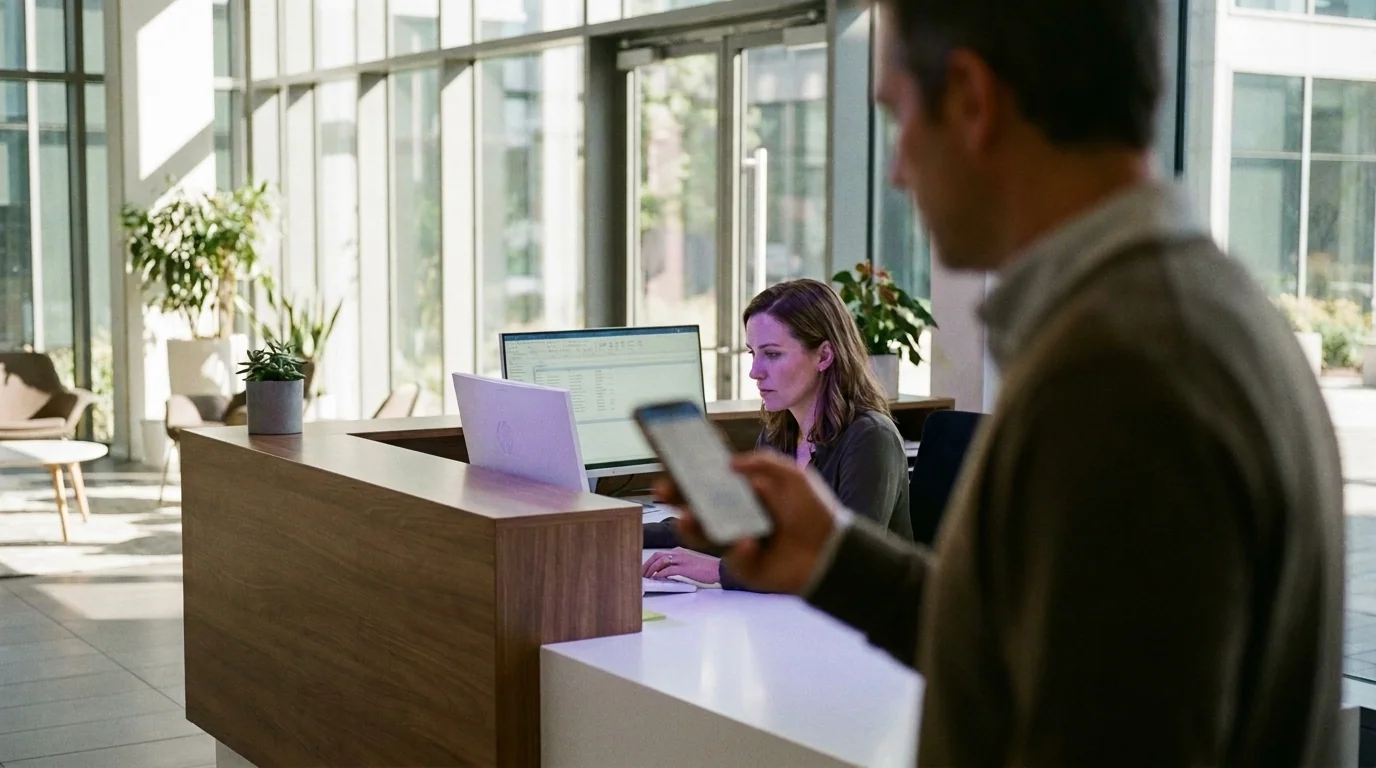 Service social
Travailleuse sociale reçoit : « Envoyez-moi la liste des bénéficiaires, le contrôle commence aujourd’hui. »
Mairies, collectivités, administrations : les agents reçoivent des demandes officielles toute la journée, et les attaquants le savent. ROOMCA reproduit ces fausses demandes, dans le français administratif qu’ils lisent chaque jour.
Agent d’accueilLe piègeUn portail « préfecture » exige la mise à jour des identifiants avant ce soir.
Ne rien saisir, prévenir la DSI.
 Gestionnaire des marchés
Le piègeUn faux avis d’attribution arrive avec une pièce jointe à ouvrir.
Vérifier sur la plateforme officielle des marchés.
 Élu
Le piègeSMS : « message du cabinet du préfet, rappelez d’urgence ce numéro ».
Rappeler le standard officiel, pas le numéro du SMS.
 DSI
Le piègeUn « prestataire » demande un accès VPN pour une intervention non planifiée.
Aucun accès hors bon de commande et contact connu.
Agents administratifs, élus, fonctionnaires, enseignants et vie scolaire, DSI publiques
Faux email ANSSI, DGFIP, préfecture.
Exfiltration de l’état civil, cadastre, fichiers sociaux.
Attaques ciblant spécifiquement les décideurs.

Paralysie des services d’accueil et de l’état civil.
Formulaire de connexion cloné pour voler les identifiants des enseignants et du personnel.
Vous êtes agent d’accueil en mairie.3 indices se cachent dans ce message.
3 pièges du secteur, sur leur vrai support. Chaque pastille est un indice que l’apprenant retrouve au débrief.
Les immersions ROOMCA alternent mises en situation réalistes et jeux sur un sujet de cybersécurité. Quelques exemples du catalogue, tous secteurs confondus.
Mises en situation
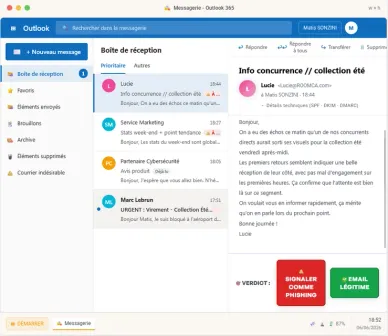 Boîte mail
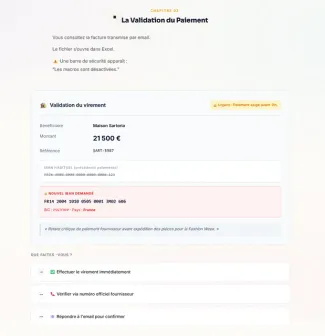 Virement
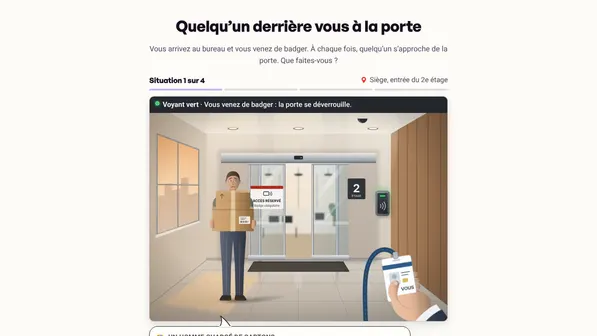 Porte badgée
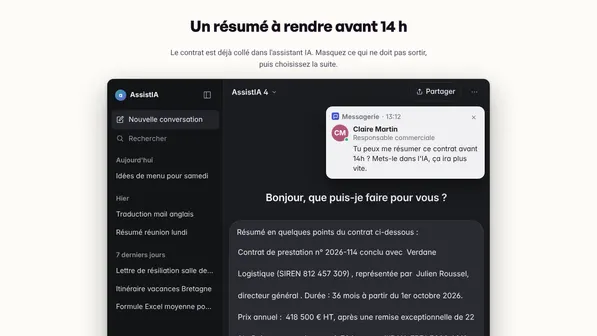 Assistant IA
Jeux
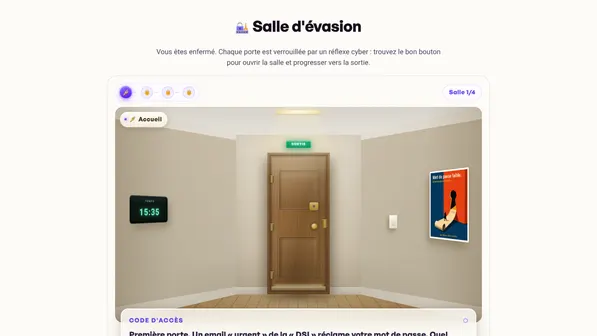 Salle d'évasionChaque porte est verrouillée par un réflexe cyber : trouvez le bon pour avancer vers la sortie.
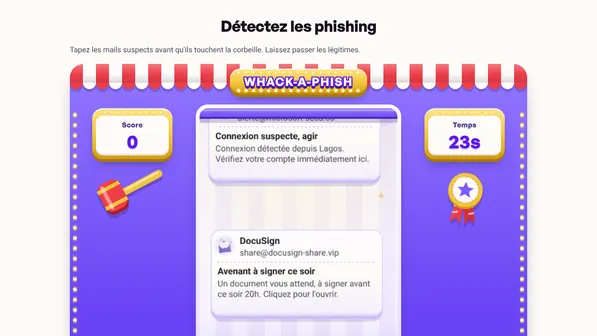 Chasse aux mails piégésTapez les mails suspects, laissez passer les légitimes.
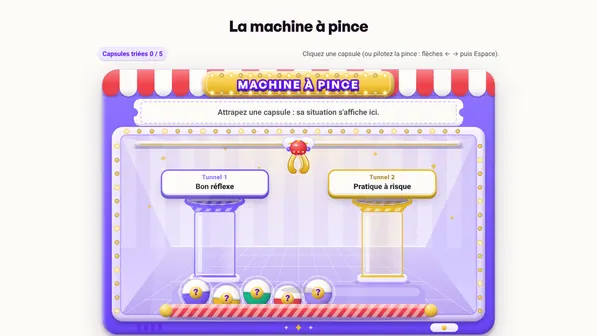 Machine à pincePilotez la pince et rangez chaque capsule dans le bon tube.
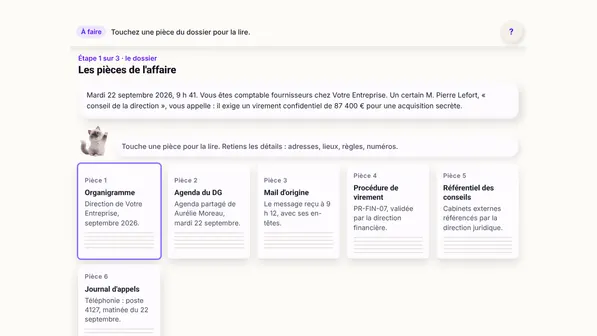 Objection !Confrontez un faux témoin aux pièces du dossier.
Le catalogue complet, secteur par secteur, se découvre en démo ou depuis votre espace.
Jouer une immersionDes cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
Le ministère de l'Intérieur confirme un incident touchant les comptes du portail : identifiant, nom, e-mail, date de naissance, parfois adresse et téléphone. Les pièces d'identité et la biométrie ne sont pas concernées. L'État met en garde contre les faux messages au nom de France Titres qui suivent.
Avril 2026 · France Titres (ex-ANTS) 11,7 millions de comptes exposés, vague d’hameçonnage ciblé
Source : info.gouv.fr, avril 2026
Avril 2026 : 11,7 millions de comptes exposés (identifiant, nom, e-mail, date de naissance) ; ni pièces d’identité ni mots de passe.
info.gouv.fr, 2026Décembre 2025 : données de 1,6 million de jeunes demandeurs d’emploi volées via le compte d’un agent de mission locale.
Le Monde Informatique, 202531 décembre 2024 : vague d’attaques par déni de service contre de nombreux sites de collectivités.
ANSSI, 2025Ce qui se trouve dans la plateforme, ce que ça contient, et le résultat attendu.
1 / 6Agents territoriaux et personnel État jouent les angles publics réels.
 2 / 6
Mesurez le scan par service et par collectivité ; le clic e-mail arrive bientôt.
 3 / 6
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour ANSSI ou audit RGS.
 4 / 6
Le mur fait le travail entre deux permanences.
 5 / 6
Le RSSI ne lit que ce qui touche votre stack publique.
 6 / 6
Vous prouvez à votre direction que la formation déplace l'aiguille.
6 critères qu’un RSSI ou DPO secteur public retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
Plateforme self-serve, calibrée pour le secteur public : RGPD public, RGS, NIS2, contraintes budgétaires, postes partagés.
CSV ou SSO SAML/OIDC. Provisioning par direction, par service. Conforme RGPD secteur public.
Bibliothèque public : phishing préfecture, fournisseur, citoyen. Vous assignez par service.
Étalement automatique, calendrier qui évite les pics de demandes citoyennes.
Tableau de bord live : score par agent, taux de scan QR par service.
Participation, taux de réussite et progression par équipe. Export PDF qui documente vos actions de sensibilisation, à verser à votre dossier RGPD public, RGS et NIS2.
 Souveraineté totale
Hébergement Scaleway France, aucune donnée hors UE. Compatible exigences SecNumCloud.
 RGS + ANSSI
Sensibilisation alignée sur les attendus du Référentiel Général de Sécurité.
Reporting multi-servicesSuivi détaillé par direction, service ou commune. Export tableaux de bord pour conseil municipal ou conseil d’administration.
 Référentiels couverts
RGPD, RGS (Référentiel Général de Sécurité), ANSSI, NIS2, SecNumCloud.
La formation des agents, élus, enseignants et équipes des administrations et collectivités aux cyberattaques qui menacent la continuité du service public et les données des usagers. ROOMCA la propose en immersions, campagnes de QR code piégé et quiz en direct, hébergés en France et achetables via l’UGAP.
Oui : SensCyber, la e-sensibilisation gratuite de Cybermalveillance.gouv.fr (un parcours dédié aux agents publics), et son kit de sensibilisation. ROOMCA les complète par la pratique, les mises en situation et le suivi par agent.
Oui. Faux message du rectorat, faux portail ENT, vol de dossiers scolaires, arnaque au CPF : enseignants, vie scolaire et personnel administratif ont leurs mises en situation.
Pas encore, mais notre architecture est compatible : hébergement Scaleway France, chiffrement post-quantique, chaîne de sous-traitance 100 % UE.
Oui. Création illimitée de groupes (direction, service, commune) avec reporting consolidé global ou détaillé par entité. Chaque responsable voit son périmètre.
Sur demande. Références communales, départementales et universitaires disponibles pour les acheteurs qualifiés.
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.
 Roomy AcademyLes cours qui posent la base avant l’immersion.VivreImmersionsVos équipes jouent l'attaque au lieu de la regarder.Vivre
 QuishingTestez le réflexe QR code, avec un chiffre à la clé.Vivre
 KelcaL'atelier cyber que vous animez devant la salle.Ancrer
 RoomyL'agent IA qui répond aux questions cyber du quotidien.AncrerRoomy WatchL'actu cyber et les fuites de données, triées pour vous.AncrerRoomy InboxBientôtUne bannière dans la boîte mail, au bon moment.AncrerAffichesLe mur travaille entre deux immersions.MesurerAnalytics & rapportsScores, comportements, campagnes et rapports.