Aller au contenu principal

Roomy Watch, veille cyber de ROOMCA®

L’actu cyber et les fuites de données.
Triées pour vous.

Roomy Watch réunit l’actualité des autorités et de la presse spécialisée et les fuites de données publiées, en France d’abord. Vous filtrez l’actu sur votre secteur et vos outils, et vous êtes prévenu quand une adresse de votre organisation apparaît dans une fuite.

Essayer le tri
  • 30 flux d’actualité
  • Fuites françaises et internationales
  • Inclus dans toutes les offres
D’où vient le fil

30flux d’actualité relus toutes les 10 minutes, plus les fuites de données

Les autorités d’abord, la recherche et la presse ensuite, et les fuites de données à part, pour qu’elles ne se noient pas dans l’actu. Plus quinze onglets à ouvrir le lundi matin : tout arrive au même endroit, et chaque élément renvoie à sa publication d’origine.

🇫🇷France
CERT-FRANSSICNILCERT Santé
🌐Europe
ENISACERT-EUNCSC (Royaume-Uni)CERT-Bund (Allemagne)CERT.be (Belgique)
🌍International
CISACISA ICSCCCS (Canada)JPCERT/CC (Japon)
🔬Recherche
SANS ISCProject ZeroCisco TalosUnit 42
📰Presse spécialisée
LeMagITZatazNumeramaSiliconLe Monde InformatiqueIT-ConnectBleepingComputerThe Hacker NewsKrebs on Security
🔓Fuites de données
FrenchBreaches (fuites françaises)DataBreaches.net (international)Frise des grandes fuites, sources officielles à l’appui
🎯Essayez le tri

Votre secteur, vos outils, votre fil.

Choisissez un secteur et cochez des outils : le fil d’actu d’exemple se trie sous vos yeux. Dans la console, ces mêmes filtres (secteur, « Mon parc ») s’appliquent au fil d’actu réel, en un clic.

Votre secteur
Vos outils
4sur 16 alertes vous concernent

Exemples illustratifs. Les fuites ont leur propre fil, filtrable par pays, présenté plus bas.

Pour vousIndustrie · 2 outils
CritiqueCERT-FRvotre outil : Fortinet
Vague d’attaques contre les accès à distance Fortinet
ÉlevéCISA ICSvotre secteur
Sites industriels équipés Siemens : recommandations de la CISA
ÉlevéANSSIvotre outil : Microsoft 365
Hameçonnage par faux partage de fichier sur Microsoft 365
MoyenENISAvotre secteur
Rançongiciels : l’industrie reste le secteur le plus visé
🔓Fuites de données

Les fuites qui comptent, et celles qui vous touchent.

Une fuite chez un fournisseur, un concurrent ou un acteur de votre secteur, c’est demain une vague d’hameçonnage ciblé. Roomy Watch vous la signale tôt, et vous prévient si une adresse de votre organisation est dedans.

📰

Les fuites publiées, la France d’abord

Les fuites rendues publiques en France, puis à l’international, dans leur propre fil : seules les vraies fuites remontent, pas l’actualité générale. Et une frise des grandes fuites de référence, chacune avec la décision ou l’enquête officielle qui la documente.
  1. 2017Equifaxsource FTC
  2. 2018British Airwayssource ICO
  3. 2022Medibank (Australie)source OAIC
  4. 2024France Travailsource CNIL
🔐

Vos adresses, si vous le décidez

Une option : les adresses de vos comptes ROOMCA sont confrontées aux fuites publiques déjà indexées, via un service externe spécialisé. Quand l’une d’elles apparaît dans une nouvelle fuite, vos administrateurs reçoivent la liste des personnes à prévenir.

  • Désactivée par défaut : c’est vous qui l’activez
  • Chaque collaborateur peut s’en retirer
  • Aucun mot de passe vu ni stocké par ROOMCA
  • Un récap le matin, seulement s’il y a du nouveau
🔔Le bon canal

Chaque alerte arrive au bon endroit.

Une veille qui sonne pour tout finit ignorée. Roomy Watch dose : le fil pour lire, la notification pour le critique, Slack ou Teams pour l’urgent, et un tableau pour suivre jusqu’au bout.

Dans la plateforme

Une alerte critique qui touche un outil déclaré déclenche une notification. Le reste attend sagement dans le fil.

Dans Slack ou Teams

Seulement l’urgent et l’élevé qui vous concernent. Votre canal reste un signal, pas un bruit de fond.

Dans le tableau de l’équipe

À traiter, en cours, résolue : le suivi est partagé dans l’entreprise, avec vos étiquettes. Personne ne traite deux fois la même alerte.

🧩Côté humain

Une menace qui monte, une équipe qui s’entraîne.

Un fil CERT-FR, n’importe qui peut l’agréger. Ce que ROOMCA ajoute, c’est la suite : quand l’alerte vise des personnes, Roomy Watch vous propose l’immersion qui entraîne vos équipes sur cette menace précise.

Et quand il n’y a pas d’humain en jeu, on se tait. Une alerte purement technique relève de votre équipe IT, pas d’une formation. Pas de suggestion de remplissage : celles qui s’affichent comptent.

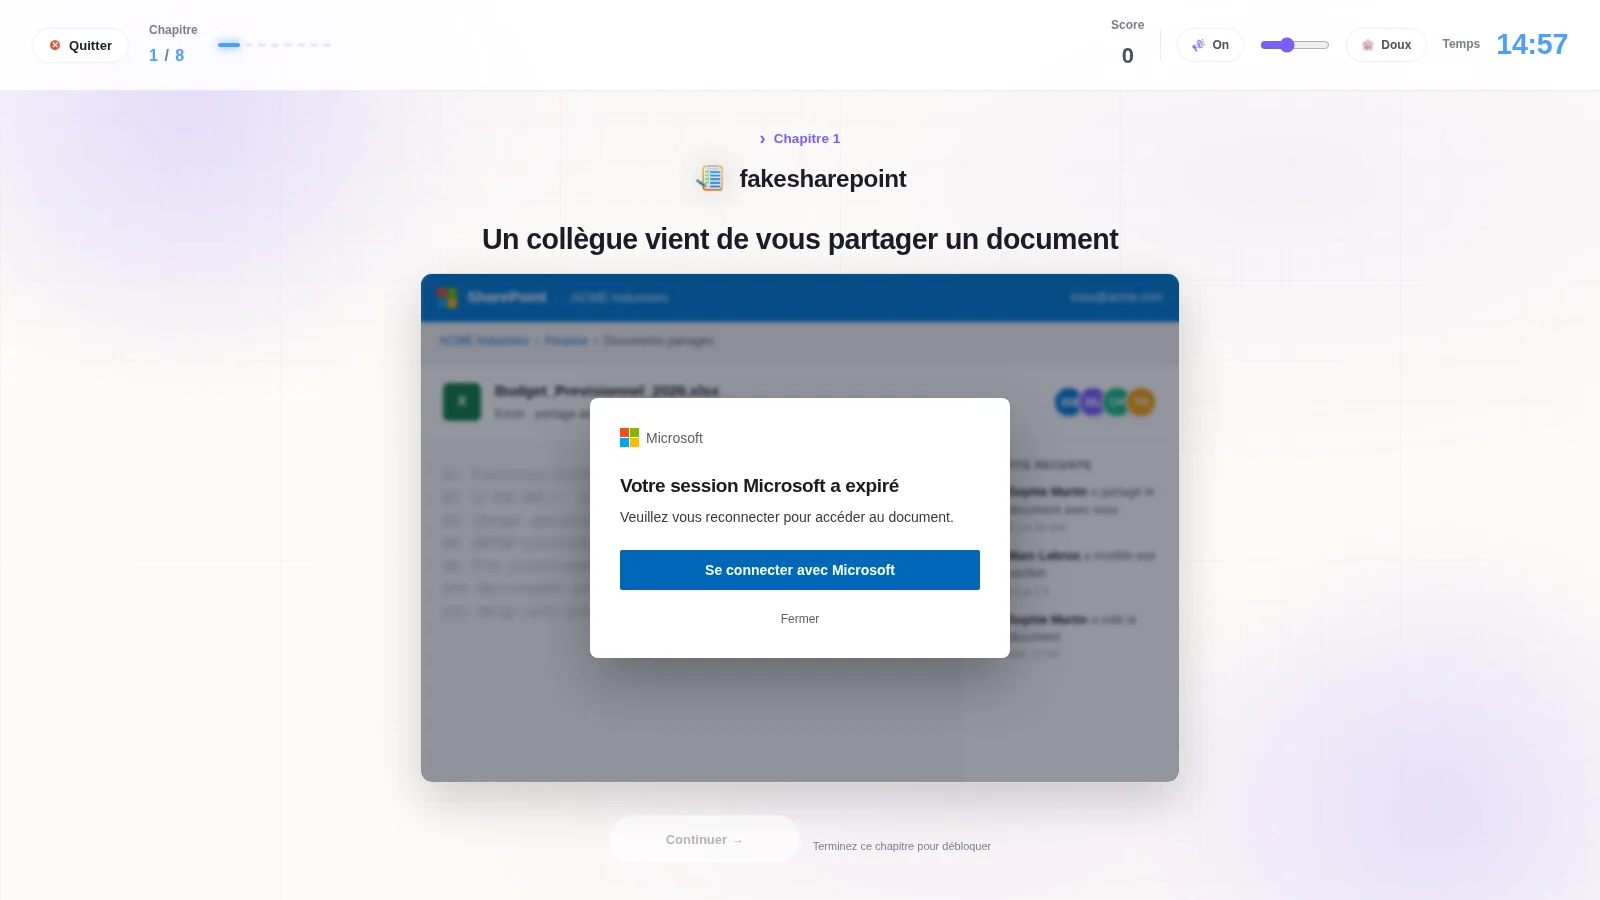
Immersion ROOMCA : un faux partage de document SharePoint demande de se reconnecter à Microsoft.
Dans l’immersion : le faux partage SharePoint

Trois étapes, une seule à faire.

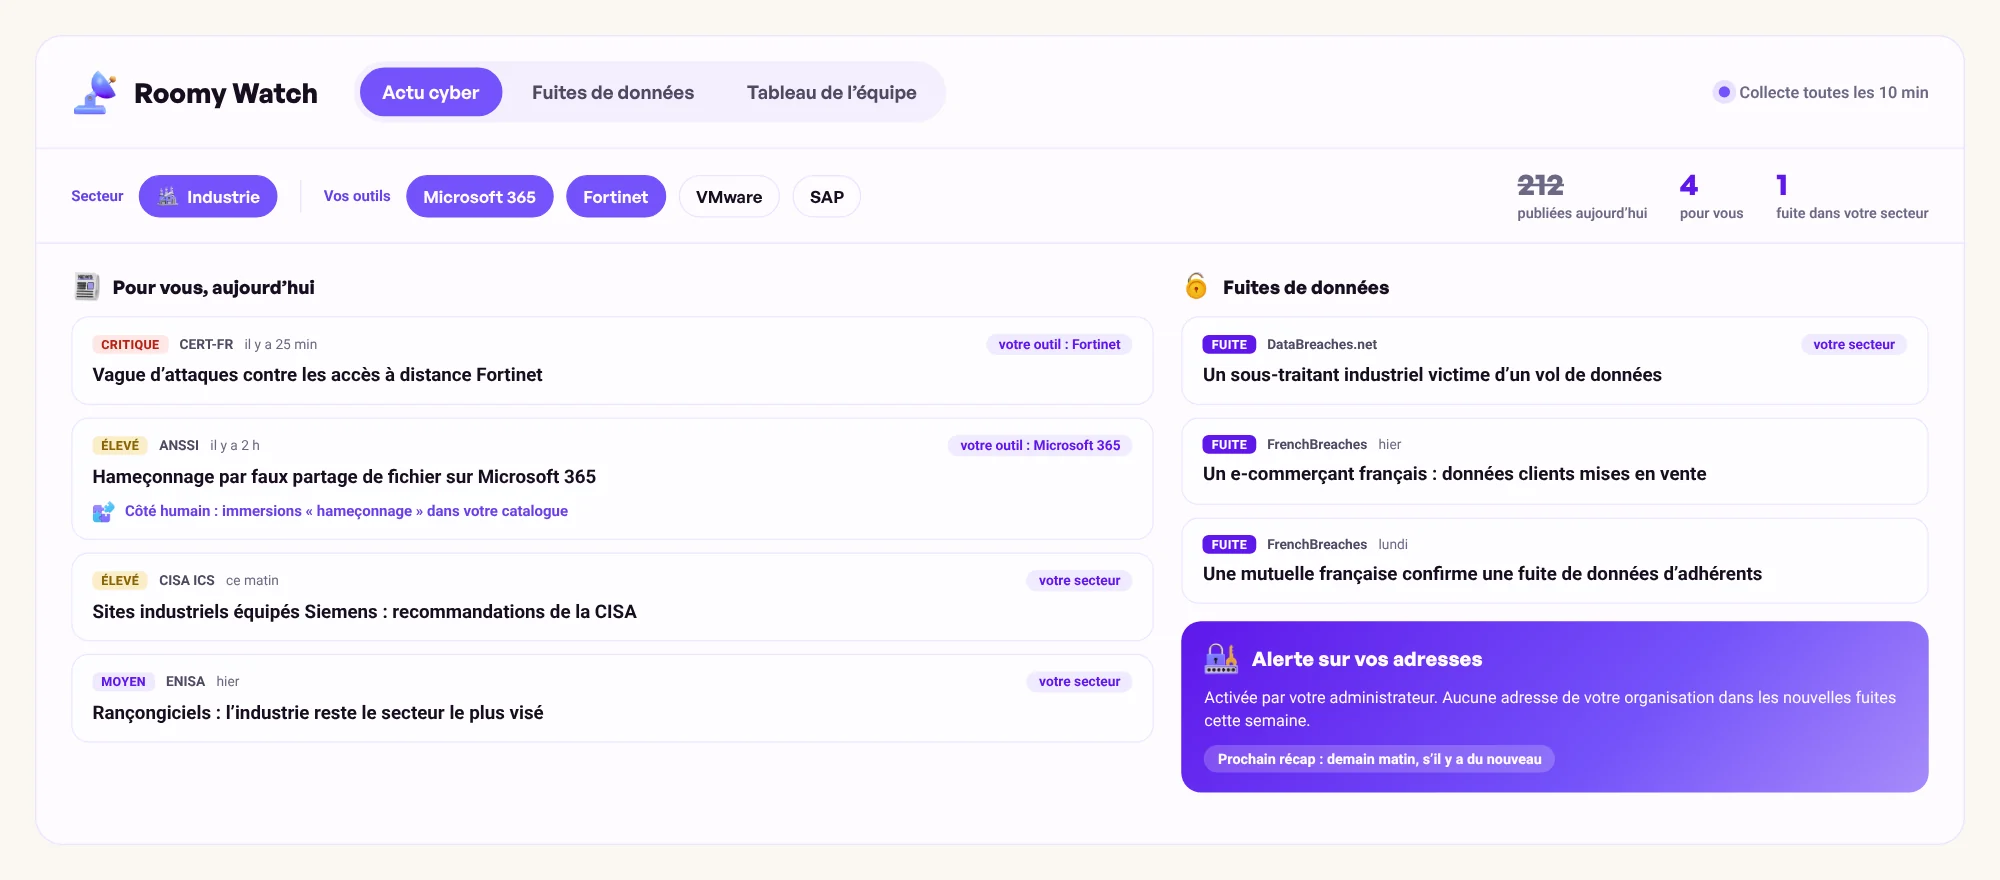
Écran Roomy Watch : filtres secteur et outils, fil « Pour vous, aujourd’hui », fuites de données et alerte sur les adresses.
L’écran Roomy Watch, données d’exemple

Déclarez votre secteur et vos outils

Une fois, à l’installation, et activez si vous le souhaitez l’alerte sur les adresses. C’est ce qui rend le tri possible : sans outils déclarés, vous recevez un fil d’actualité, pas une veille.

Lisez ce qui vous concerne

Le fil se met à jour toutes les 10 minutes. Ce qui touche vos outils ou votre secteur remonte, le reste est rangé, jamais supprimé.

Traitez, puis formez

Vous suivez l’alerte dans le tableau de l’équipe jusqu’à « Résolue ». Si un humain est en jeu, l’immersion liée est à un clic.

💬FAQ

Vos questions sur la veille.

Roomy Watch est la veille cyber de la plateforme ROOMCA. Elle réunit l’actualité de 30 flux publics (autorités, recherche, presse spécialisée) et les fuites de données publiées, trie le fil sur votre secteur et vos outils, alerte en option quand une adresse de votre organisation apparaît dans une fuite, et propose l’immersion liée quand une menace vise des personnes.

De 30 flux publics : des autorités d’abord (CERT-FR, ANSSI, CNIL, CERT Santé, ENISA, CERT-EU, et leurs homologues britannique, allemand, belge, américain, canadien et japonais), puis des équipes de recherche reconnues et la presse cyber spécialisée, française et internationale. Chaque alerte renvoie à sa publication d’origine.

Les fuites rendues publiques, françaises d’abord (FrenchBreaches), puis internationales (DataBreaches.net). Le fil ne garde que les vraies fuites : l’actualité générale reste dans le fil d’actu. S’y ajoute une frise des grandes fuites de référence, chacune avec sa source officielle.

C’est une option, désactivée par défaut : rien ne part tant que votre administrateur ne l’a pas activée, et chaque collaborateur peut ensuite s’en retirer. Une fois activée, les adresses de vos comptes ROOMCA sont confrontées aux fuites publiques déjà indexées : chaque adresse est transmise à un service externe spécialisé le temps de la vérification. Nous ne voyons ni ne stockons aucun mot de passe, uniquement le nom des fuites concernées. Un récapitulatif part le matin aux administrateurs, les jours où une nouvelle fuite apparaît.

Toutes les 10 minutes. Une alerte critique qui touche un outil que vous avez déclaré déclenche aussi une notification dans la plateforme.

Parce qu’un canal qui sonne pour tout finit coupé au bout de deux semaines. Seules les alertes urgentes et élevées qui vous concernent y partent. Le reste attend dans le fil et le tableau de triage.

Roomy Watch ne peut pas trier pour vous, et la console vous le dit. Vous gardez le fil complet et les filtres par secteur, pays et source, mais le tri sur vos outils demande cette déclaration. Elle prend quelques minutes.

Non. Roomy Watch est inclus dans toutes les offres, quel que soit l’usage.

Oui. Si vous suivez une source officielle ou sectorielle qui devrait être intégrée, écrivez-nous.

Voir Roomy Watch sur votre secteur ?

Nous vous aidons à déclarer vos outils et vous montrons ce que le fil remonte pour votre secteur.Échange par emailInclus dans toutes les offresRéponse sous 48 h

Sources et ressources officielles

Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.