Immersions soignant
- Phishing portail Ameli Pro / DMP
- Faux éditeur DPI
- Drop-USB à l'accueil
- Faux laboratoire d'analyses
- Vol de session sur poste partagé
Vos soignants jouent les pièges qu'ils reçoivent vraiment, en 5 à 15 min entre deux patients.
Entre deux patients, un clic peut bloquer les soins pendant des semaines. ROOMCA® entraîne soignants, secrétariats et laboratoires en 5 à 15 minutes sur mobile.
La sensibilisation à la cybersécurité dans la santé forme soignants, secrétariats médicaux, laboratoires et équipes administratives aux attaques qui bloquent les soins : messagerie compromise, rançongiciel, faux portail patient, clé USB piégée. L’enjeu est réel : la part de la santé dans les incidents traités par l’ANSSI est passée de 2,87 % en 2020 à 11,4 % en 2023, et un tiers des incidents en établissement en 2022-2023 étaient des compromissions de messagerie. Le programme national CaRE en fait un axe à part entière.
Chaque menace du secteur, et l’outil ROOMCA qui la traite.
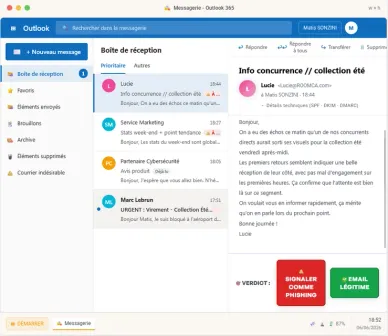
Un tiers des incidents en établissement de santé en 2022-2023 étaient des compromissions de messagerie (ANSSI). Les immersions font repérer le faux mail dans une vraie interface.
Des immersions de 5 à 15 minutes, sur téléphone, entre deux transmissions : faux message du logiciel patient, faux portail de téléconsultation.
Affiches A4 en salle de soins et à l’accueil : verrouillage de session, clé USB inconnue, appel suspect.
Un quiz de 15 minutes projeté en staff, la salle répond sur téléphone, la feuille de séance garde la trace.
Suivi par service, attestations et rapports PDF : de quoi documenter votre plan annuel de sensibilisation.
Testez le réflexe face au QR code piégé avec une campagne d’affiches, un code unique par personne.
Du bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.

Poste de soinsInfirmière reçoit : « Correctif critique à ouvrir avant ce soir : correctif_DPI.docm »

LaboratoireTechnicien de recherche reçoit : « Ouvrez-moi les données brutes de l’essai avant vendredi. »

Accueil des admissionsSecrétaire médicale reçoit : « Remboursements bloqués : reconnectez-vous via ce lien. »
Soignants, secrétaires médicales, équipes de laboratoire : personne n’a une heure pour une formation. ROOMCA tient en 5 à 15 minutes sur mobile, avec les pièges qui visent vraiment un établissement de santé.
Le piègeUne clé USB « Planning gardes » traîne sur le poste de soins.
La remettre au service informatique, sans la brancher.
Le piègeUn faux mail Ameli Pro annonce des « remboursements bloqués ».
Se connecter par l’adresse habituelle, pas par le lien.
Le piègeLe faux éditeur du DPI envoie un correctif .docm « à ouvrir avant ce soir ».
Vérifier sur le portail de l’éditeur, signaler au SI.
Le piègeLe « support de l’automate » appelle et demande un accès distant.
Raccrocher et rappeler le contrat de maintenance.
Secrétaires médicales, soignants, médecins, DSI santé, chercheurs et techniciens de laboratoire
Chiffrement des dossiers, continuité des soins menacée.
Exfiltration de données de santé sur le dark web.
Faux portail de téléconsultation ou de prise de rendez-vous.
Un visiteur laisse une clé « oubliée » à l’accueil.
Résultats exfiltrés avant publication via un faux portail de collaboration ou un faux éditeur.
3 indices se cachent dans ce message.
3 pièges du secteur, sur leur vrai support. Chaque pastille est un indice que l’apprenant retrouve au débrief.
Les immersions ROOMCA alternent mises en situation réalistes et jeux sur un sujet de cybersécurité. Quelques exemples du catalogue, tous secteurs confondus.
Mises en situation
Boîte mail
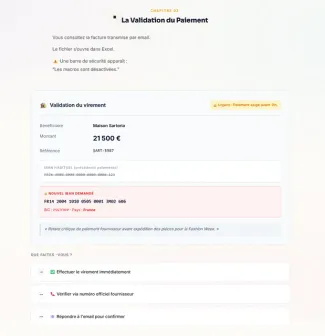
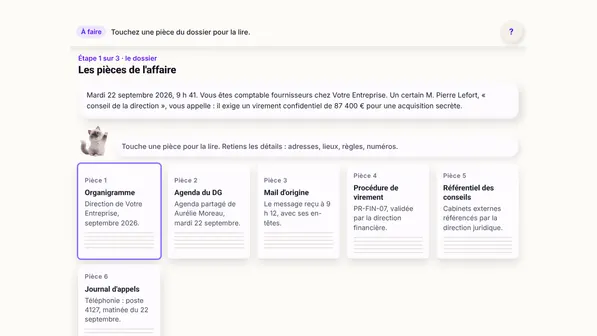
Virement
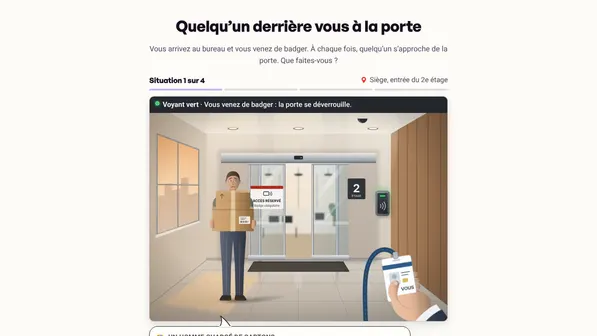
Porte badgée
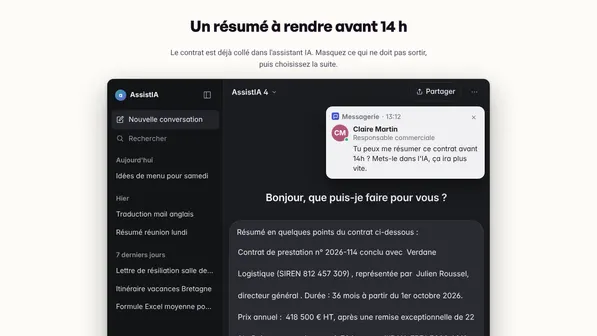
Assistant IAJeux
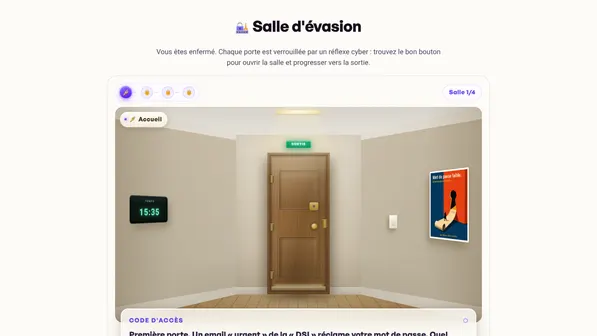
Salle d'évasionChaque porte est verrouillée par un réflexe cyber : trouvez le bon pour avancer vers la sortie.
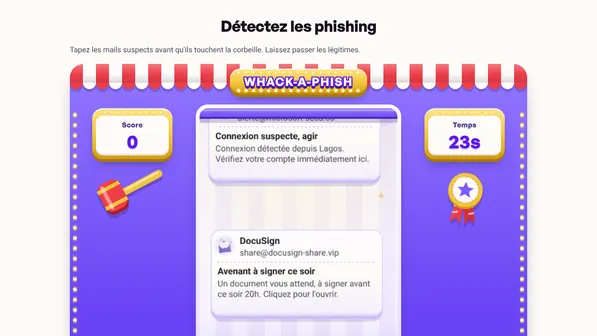
Chasse aux mails piégésTapez les mails suspects, laissez passer les légitimes.
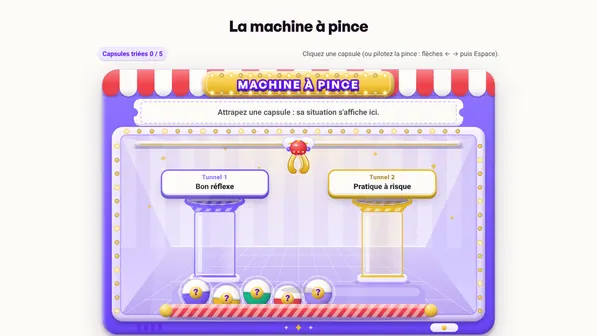
Machine à pincePilotez la pince et rangez chaque capsule dans le bon tube.
Objection !Confrontez un faux témoin aux pièces du dossier.Le catalogue complet, secteur par secteur, se découvre en démo ou depuis votre espace.
Jouer une immersionDes cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
Une cyberattaque revendiquée par LockBit chiffre une partie du système d'information. Les opérations non urgentes sont reportées, la prise de rendez-vous suspendue, l'hôpital bascule en procédures dégradées. L'établissement refuse de payer : le 1er mai, LockBit publie les données volées.
Source : Presse-citron, mai 2024
Révélée fin février 2026 : environ 15 millions de patients concernés (données administratives), dont 169 000 avec annotations médicales.
Siècle Digital, 2026Octobre 2025 : données chiffrées, retour au papier et au fax pendant la remédiation.
France 3, 2025Juillet 2025 : l’attaquant revendique des centaines de milliers de dossiers ; l’établissement fait état d’une exposition bien moindre.
L’Informaticien, 2025Avril 2024 : opérations non urgentes reportées ; 61 Go de données de patients et de personnels publiés le 1er mai.
Presse-citron, 2024Ce qui se trouve dans la plateforme, ce que ça contient, et le résultat attendu.
Vos soignants jouent les pièges qu'ils reçoivent vraiment, en 5 à 15 min entre deux patients.
Mesurez le scan terrain par service ; le clic e-mail arrive bientôt.
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour l'ARS, votre DPO ou un audit externe.
Le mur fait le travail entre deux gardes. Renouvelables toutes les 4 semaines.
Le RSSI ne lit que ce qui touche votre stack hospitalière.
Vous prouvez à votre direction que la formation déplace l'aiguille.
6 critères qu’un RSSI ou DPO en santé retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
Plateforme self-serve, calibrée pour les contraintes hospitalières : RGPD santé, postes partagés, gardes de nuit, sensibilité face au vol de données patient.
CSV ou SSO SAML/OIDC. Provisioning par service (urgences, blocs, administratif). Aucune donnée patient traitée.
Bibliothèque santé : phishing Ameli Pro, faux éditeur DPI, drop-USB, ransomware. Vous assignez par service en quelques clics.
Étalement automatique sur plusieurs heures. Apprenants jouent en 5 à 15 min, mobile ou ordi, entre deux patients.
Tableau de bord live : score sur 100 par soignant, immersions réussies par service.
Participation, taux de réussite et progression par équipe. Export PDF qui documente vos actions de sensibilisation, à verser à votre dossier RGPD santé, CaRE et NIS2.
Vos soignants jouent sur mobile entre deux patients. Pas de formation bloquante sur un poste fixe.
Phishing téléconsultation, faux éditeur DPI, ransomware sur les serveurs d’imagerie.
Seules les données RH (prénom, mail, poste) sont traitées, hébergées chez Scaleway à Paris, hébergeur français non soumis au CLOUD Act.
RGPD, NIS2, ISO 27001, référentiels ANSSI et ANS (Agence du Numérique en Santé).

La formation des professionnels de santé (soignants, secrétariats, laboratoires, administration) aux cyberattaques qui menacent la continuité des soins et les données patients : messagerie compromise, rançongiciel, faux portails, supports amovibles piégés. ROOMCA la propose sous forme d’immersions courtes jouables sur téléphone.
Oui. Le programme national CaRE consacre son axe 3 à la sensibilisation de tous les professionnels des établissements sanitaires et médico-sociaux, et la santé figure parmi les secteurs hautement critiques de NIS2.
Oui. Vol de résultats avant publication, faux éditeur de revue qui demande vos accès, portail de collaboration cloné : chercheurs et techniciens de laboratoire ont leurs mises en situation.
Chaque immersion se joue en 5 à 15 min sur mobile, entre deux patients ou en salle de pause. Pas besoin d’ordinateur ni de blocage d’agenda.
ROOMCA ne stocke aucune donnée de patient. Seules les données RH (prénom, mail, poste) sont traitées, hébergées en France et chiffrées.
Oui. ROOMCA s’adapte à toute structure, sans minimum d’utilisateurs. Les tarifs sont publiés sur la page Offres.
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.