
 1 / 6
Immersions e-commerce
- Phishing PSP (Stripe, Adyen)
- Fraude au remboursement
- Compromission marketplace
- Faux client demande de données
- Vol session back-office
Service client et marketing jouent les angles e-commerce réels.
Faux prestataire de paiement, compte vendeur suspendu, checkout piégé : l’e-commerce se fait attaquer à toute heure. ROOMCA® entraîne service client, marketing et back-office.
Du bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.
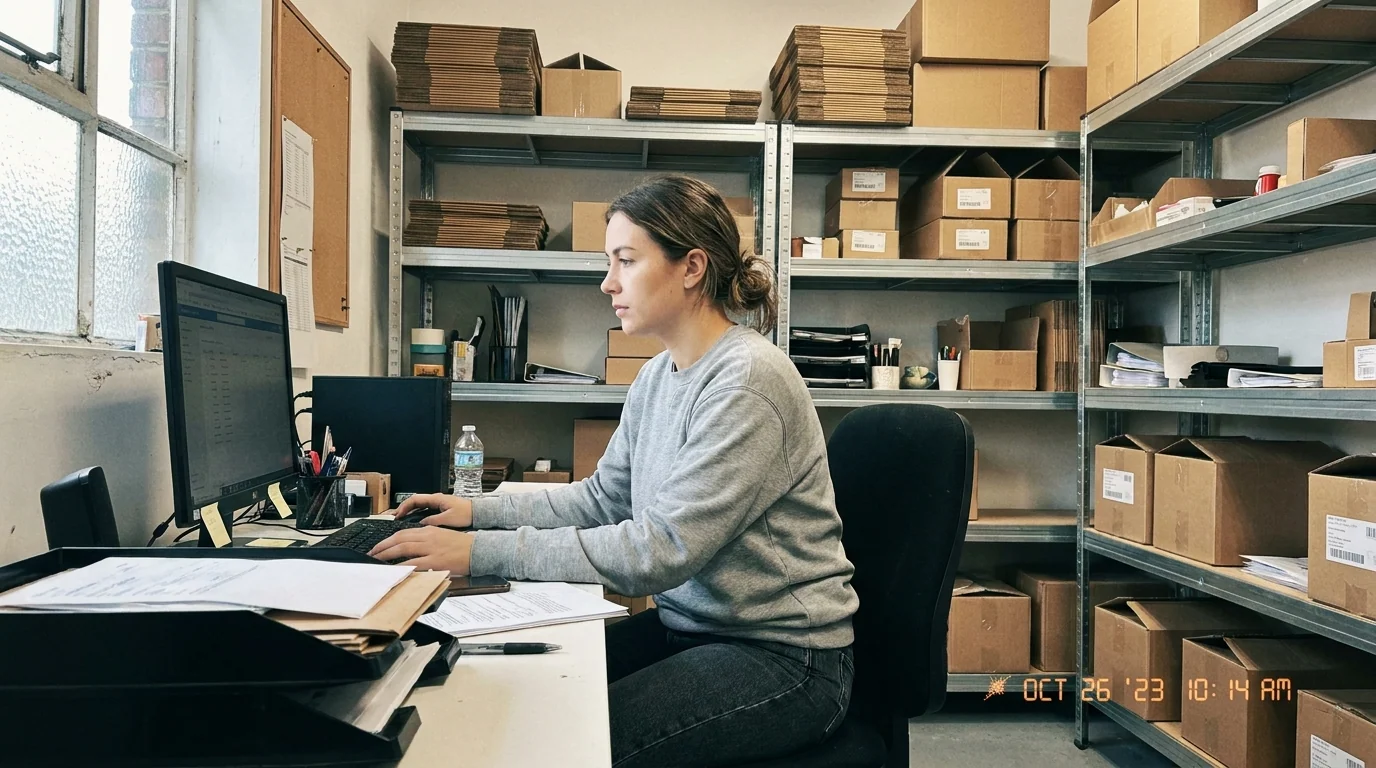
 Service client
Conseillère reçoit : « Validez le remboursement de 380 000 € avant 18 h. »
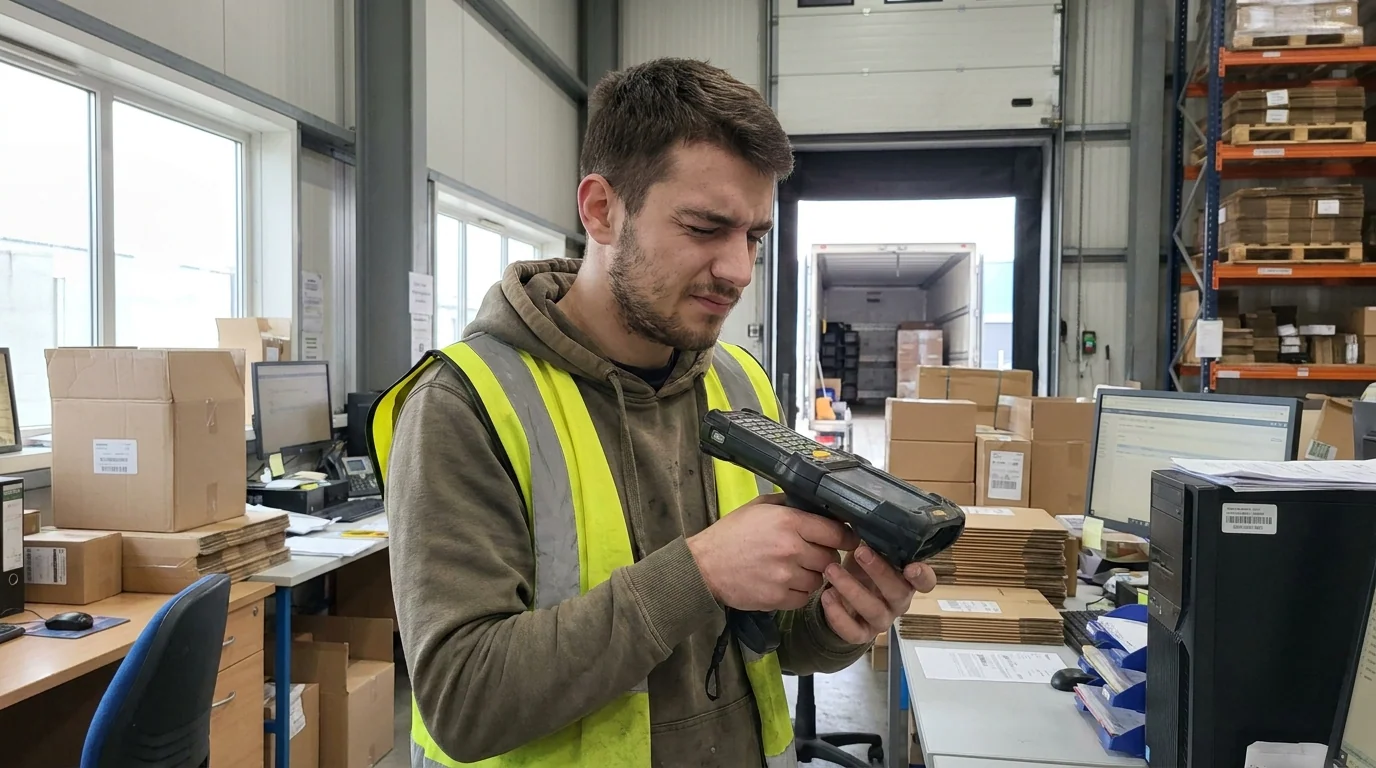 Préparation de commandes
Préparateur reçoit : « Compte vendeur suspendu : vérifiez votre identité via ce lien. »
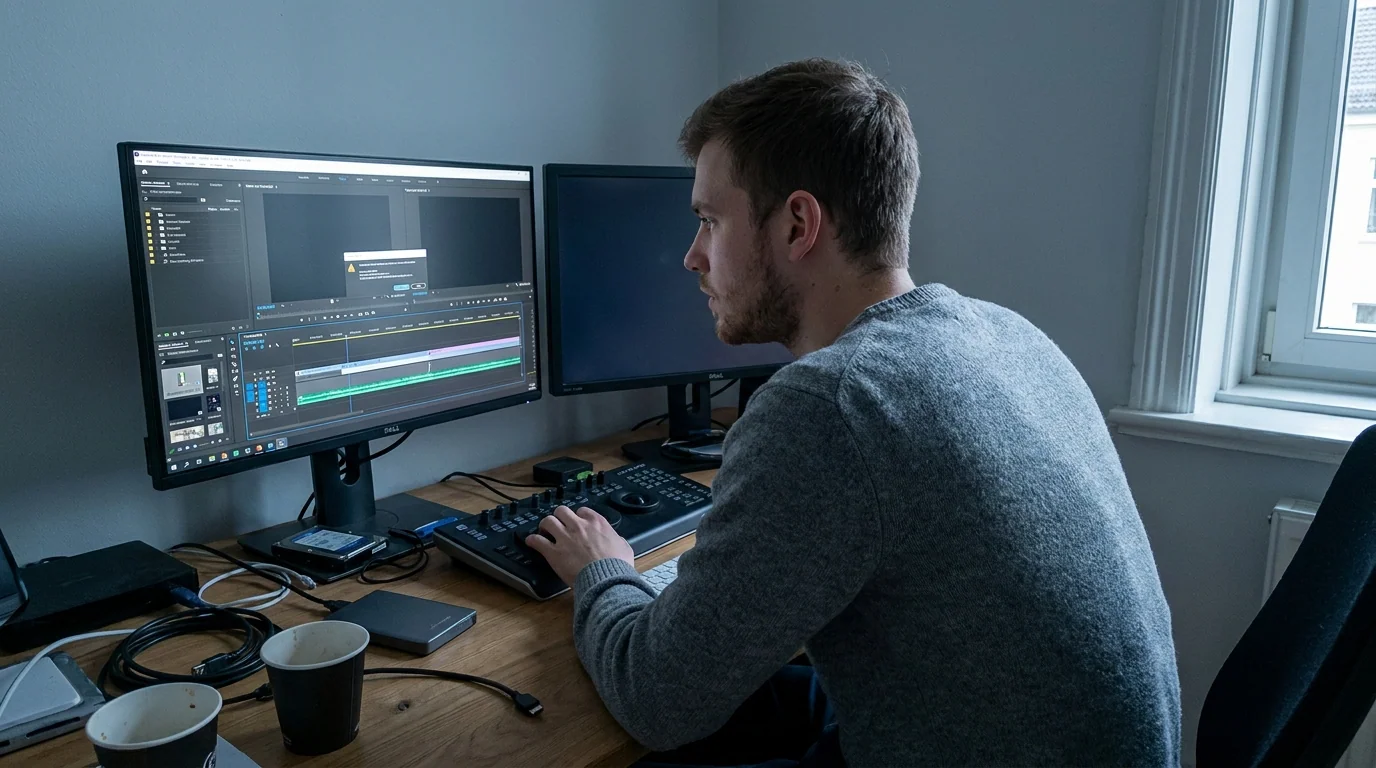 Équipe marketing
Chargé d’acquisition reçoit : « Voici le brief de la campagne : brief_campagne.zip »
Service client, marketing, back-office, marketplace : l’e-commerce manipule des paiements et des comptes clients à toute heure. ROOMCA entraîne chaque équipe sur les faux prestataires et les fraudes au remboursement.
 Service client
Le piègeLe « prestataire de paiement » exige la validation d’un remboursement de 380 000 €.
Ouvrir le vrai tableau de bord, jamais le lien.
 Marketing
Le piègeUn faux partenaire influence envoie son « brief » dans un .zip.
Vérifier le partenaire, ouvrir dans un environnement isolé.
 Back-office
Le piègeAlerte « compte vendeur suspendu » sur la marketplace.
Se connecter via l’adresse habituelle de la marketplace.
 Support chat
Le piègeUn « client » demande de changer l’email et l’adresse de livraison du compte.
Vérifier l’identité avant toute modification.
Responsables marketplace, e-merchandisers, customer care, équipes paiement
Script malveillant injecté qui capture les CB.
Vinted, Leboncoin, eBay : vendeurs frauduleux qui exfiltrent acheteurs hors plateforme.
Faux email Stripe, faux suspension de compte vendeur.
Acheteur qui réclame remboursement ET garde le produit.
3 indices se cachent dans ce message.
3 pièges du secteur, sur leur vrai support. Chaque pastille est un indice que l’apprenant retrouve au débrief.
Les immersions ROOMCA alternent mises en situation réalistes et jeux sur un sujet de cybersécurité. Quelques exemples du catalogue, tous secteurs confondus.
Mises en situation
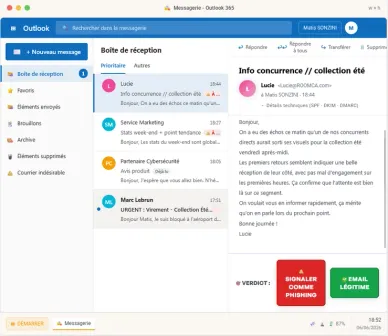 Boîte mail
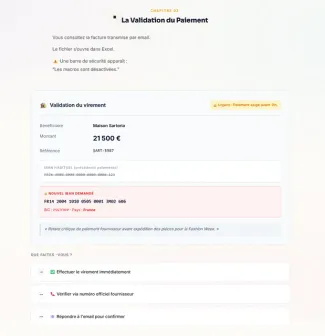 Virement
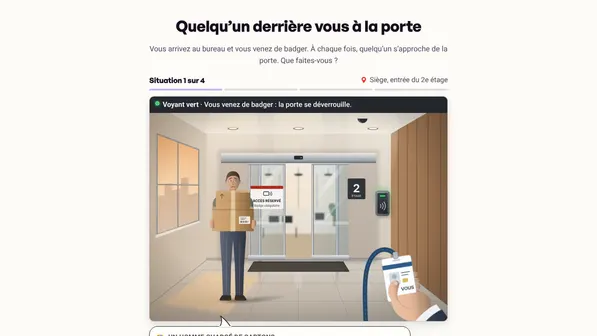 Porte badgée
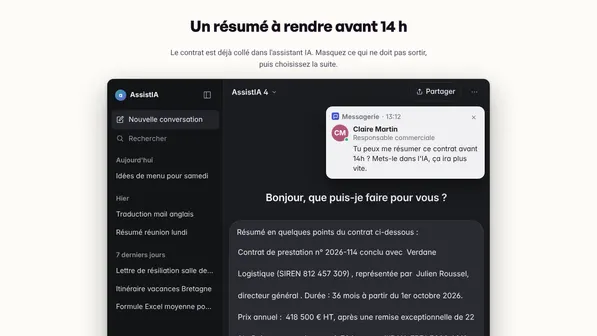 Assistant IA
Jeux
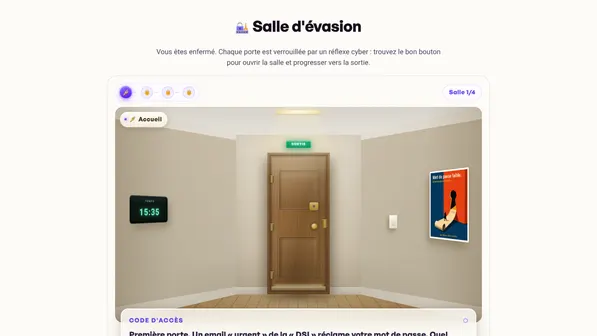 Salle d'évasionChaque porte est verrouillée par un réflexe cyber : trouvez le bon pour avancer vers la sortie.
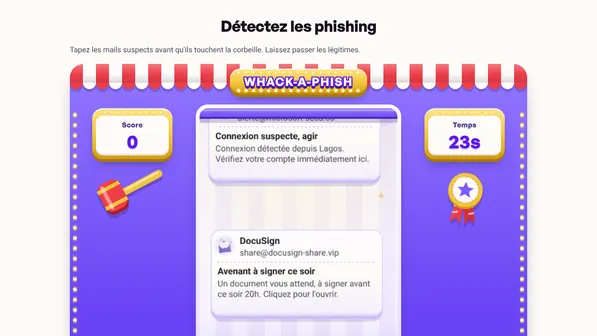 Chasse aux mails piégésTapez les mails suspects, laissez passer les légitimes.
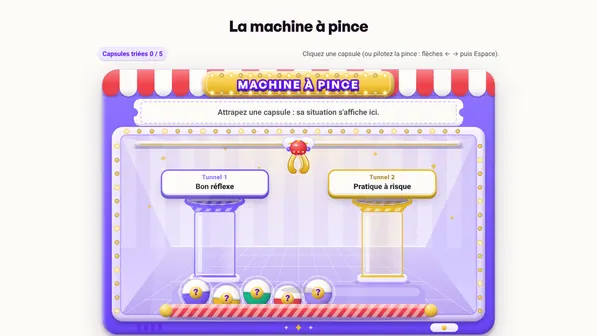 Machine à pincePilotez la pince et rangez chaque capsule dans le bon tube.
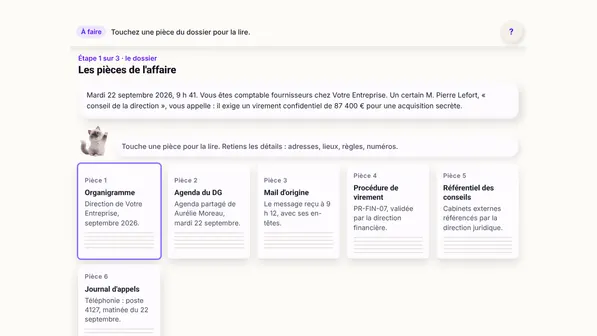 Objection !Confrontez un faux témoin aux pièces du dossier.
Le catalogue complet, secteur par secteur, se découvre en démo ou depuis votre espace.
Jouer une immersionDes cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
Un attaquant passe par un prestataire et récupère la base clients : noms, coordonnées, adresses et détail des commandes. Les données bancaires ne sont pas touchées. La même vague vise Boulanger. Ces fichiers alimentent ensuite l'hameçonnage au nom de l'enseigne.
Septembre 2024 · Cultura 1,5 million de clients concernés selon Cultura, plainte déposée
Source : Next, septembre 2024
Septembre 2024 : fichiers clients exfiltrés ; 1,5 million de clients chez Cultura selon l’enseigne.
Next, 2024Juillet 2024 : 2,4 millions d’euros d’amende par l’autorité lituanienne, avec la CNIL, pour la gestion des demandes d’effacement.
CNIL, 2024Ce qui se trouve dans la plateforme, ce que ça contient, et le résultat attendu.
1 / 6Service client et marketing jouent les angles e-commerce réels.
 2 / 6
Mesurez le scan par équipe ; le clic e-mail arrive bientôt.
 3 / 6
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour votre auditeur.
 4 / 6
Le mur fait le travail entre deux pics de trafic.
 5 / 6
Le RSSI ne lit que ce qui touche votre stack e-commerce.
 6 / 6
Vous prouvez à votre direction que la formation déplace l'aiguille.
6 critères qu’un RSSI e-commerce retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
Plateforme self-serve, calibrée pour le e-commerce : PCI-DSS, RGPD, pics de trafic Black Friday, sensibilité face à la fraude au remboursement.
CSV ou SSO SAML/OIDC. Provisioning par équipe (service client, marketing, back-office).
Bibliothèque e-commerce : phishing PSP, fraude remboursement, compromission marketplace.
Étalement automatique, calendrier qui évite Black Friday et Soldes.
Tableau de bord live : score par agent, taux de scan QR par équipe.
Participation, taux de réussite et progression par équipe. Export PDF qui documente vos actions de sensibilisation, à verser à votre dossier RGPD et ISO 27001.
Magecart, faux vendeur marketplace, phishing Stripe ou Shopify, refund fraud : les fraudes les plus jouées du secteur.
 Attestation de sensibilisation
Export PDF daté et nominatif, utilisable pour préparer vos dossiers PSP, acquéreur ou place de marché. Ce n’est pas une certification.
 Hébergement souverain
Données des apprenants hébergées à Paris chez Scaleway, hébergeur français non soumis au CLOUD Act. Argument différenciant face aux solutions US.
 Référentiels couverts
RGPD, PCI-DSS, DSP2 / SCA, DSA (Digital Services Act), ISO 27001.
La sensibilisation cybersécurité pour le e-commerce forme service client, équipes marketing et back-office à reconnaître les attaques par phishing PSP, fraude au remboursement, vol de données carte et compromission de marketplace. En 2024, Cultura et Boulanger ont vu leurs fichiers clients exfiltrés via un prestataire. ROOMCA combine immersions métier e-commerce, une preuve de sensibilisation exploitable dans un contexte RGPD et ISO 27001 et PCI DSS pour réduire le risque humain en pic de trafic.
ROOMCA exporte une attestation de sensibilisation PDF, datée et nominative : qui a été formé, sur quoi, avec quels résultats. C’est ce que réclame votre PSP. Elle prépare votre dossier PSP ou acquéreur, mais ne vaut pas certification : ni PCI-DSS, ni RGPD, ni ISO 27001. Pour PCI-DSS, un QSA accrédité reste nécessaire.
Oui. Immersions séparées pour vos équipes marketplace (faux vendeur, exfiltration hors plateforme) et customer care (refund fraud, faux acheteur agressif).
Provisioning auto au premier login SSO (ou CSV), le score de risque suit la personne, pas le poste. Première campagne live le jour de l’arrivée.
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.
 Roomy AcademyLes cours qui posent la base avant l’immersion.VivreImmersionsVos équipes jouent l'attaque au lieu de la regarder.Vivre
 QuishingTestez le réflexe QR code, avec un chiffre à la clé.Vivre
 KelcaL'atelier cyber que vous animez devant la salle.Ancrer
 RoomyL'agent IA qui répond aux questions cyber du quotidien.AncrerRoomy WatchL'actu cyber et les fuites de données, triées pour vous.AncrerRoomy InboxBientôtUne bannière dans la boîte mail, au bon moment.AncrerAffichesLe mur travaille entre deux immersions.MesurerAnalytics & rapportsScores, comportements, campagnes et rapports.