
 1 / 6
Immersions énergie
- Phishing fournisseur SCADA
- Faux audit OT
- Ransomware SI énergétique
- Compromission supply chain
- Vol session sur poste OT
Opérateurs et ingénieurs OT jouent les angles énergie réels.
 Secteur · Énergie
Un accès distant de trop, et c’est tout le réseau qui tremble. ROOMCA® entraîne exploitants, ingénieurs OT et techniciens sur les pièges des prestataires et des firmwares.
Du bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.
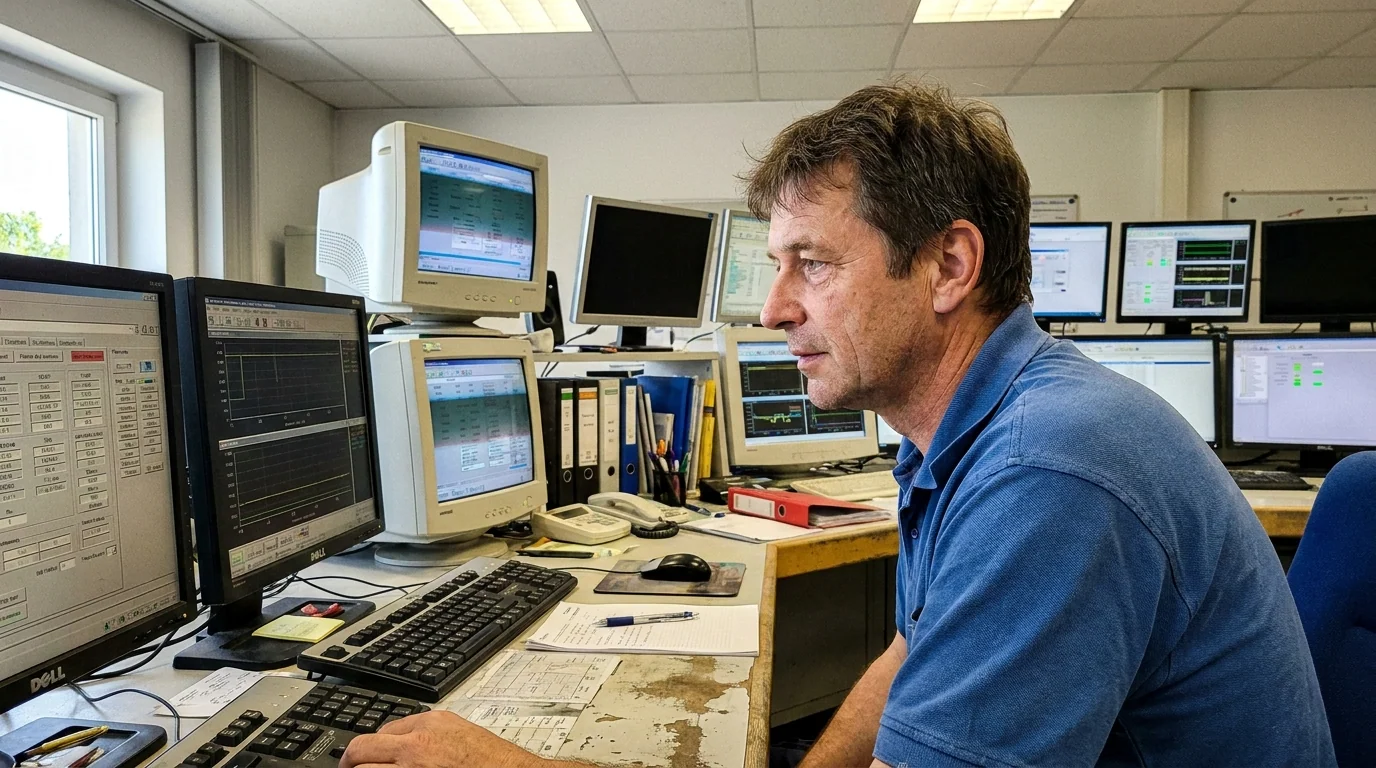
 Salle de conduite
Exploitant reçoit : « Accès VPN admin pour 48 h, patch à appliquer avant ce soir. »
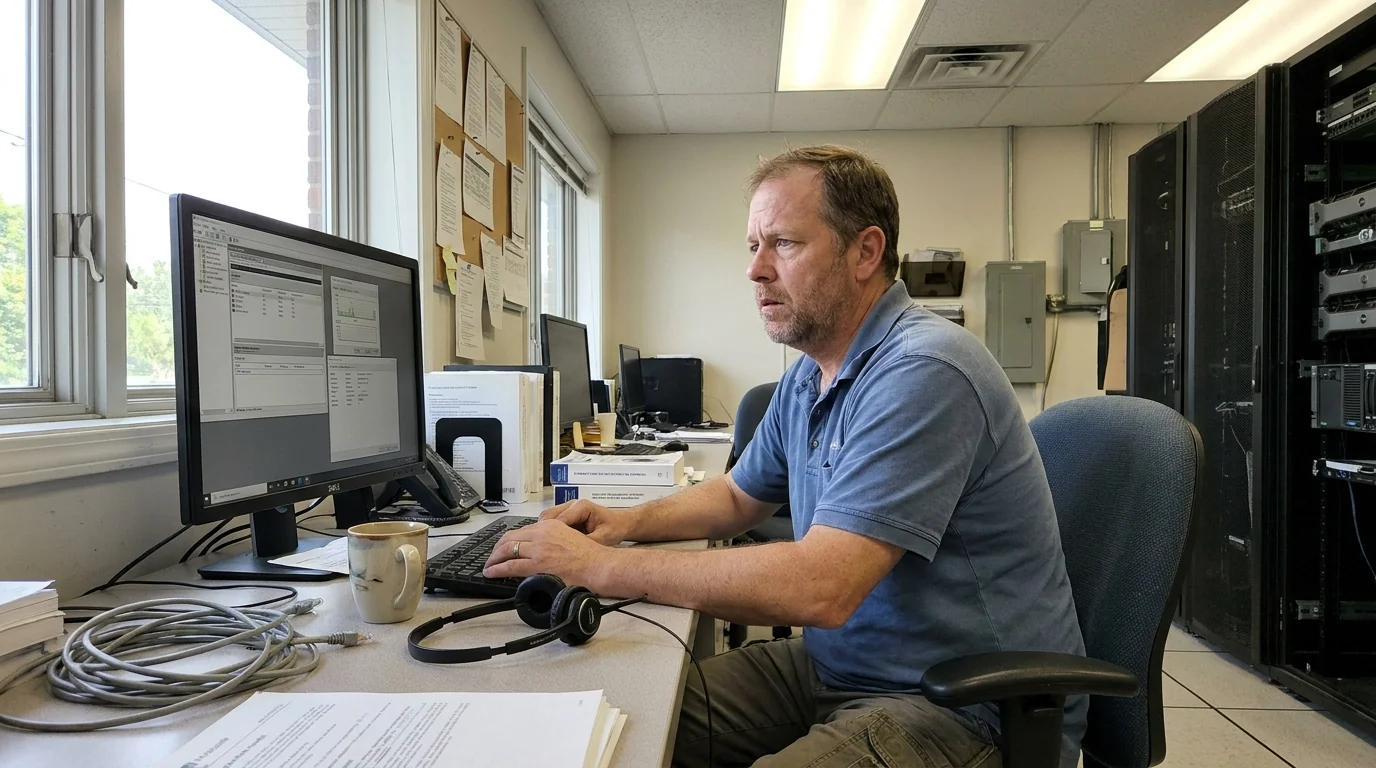 Local technique
Ingénieur OT reçoit : « Firmware RTU joint, à installer sans attendre la maintenance. »
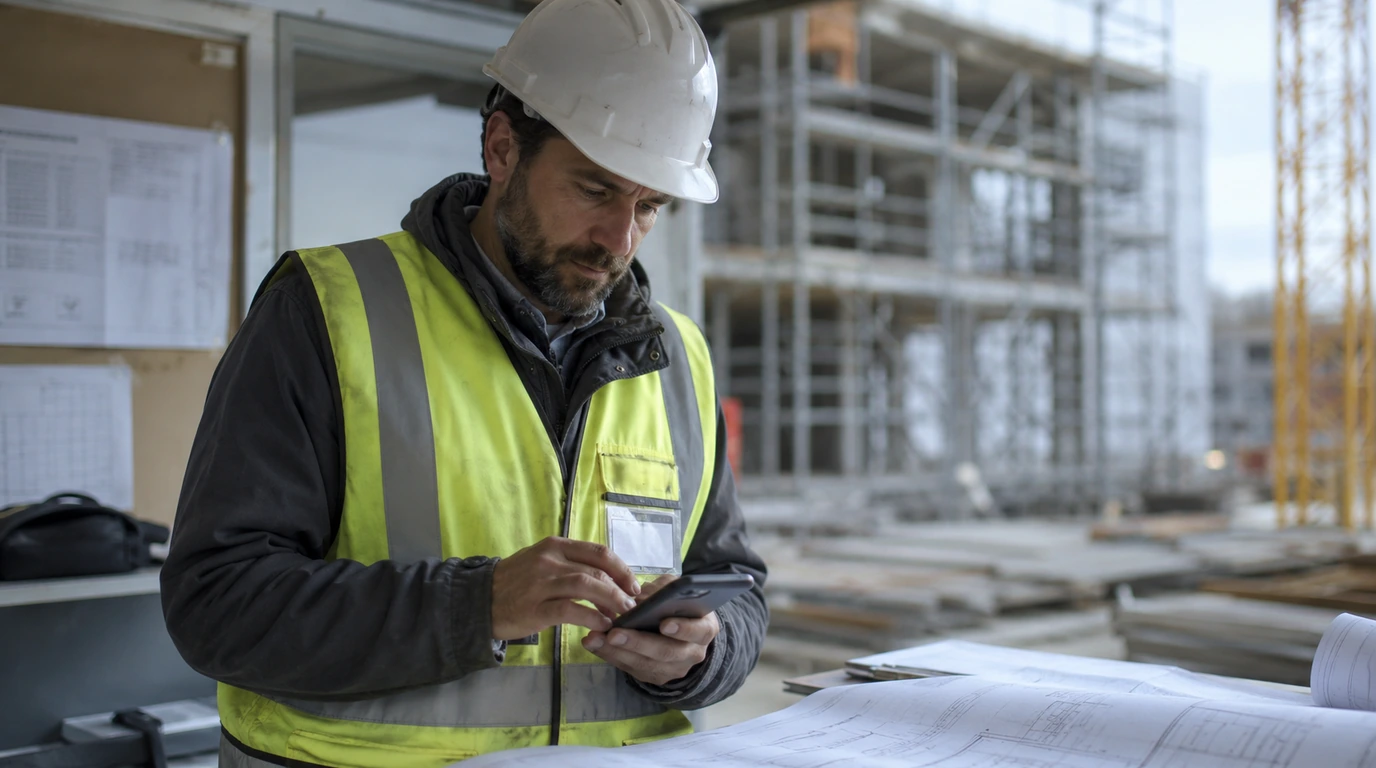 Poste source
Technicien terrain reçoit : « Donnez-moi le code du portail et le VPN, mon badge ne passe pas. »
Ingénieurs, exploitants, techniciens de maintenance : dans l’énergie, l’attaquant passe souvent par un prestataire. ROOMCA entraîne vos équipes OT et IT sur ces demandes, en respectant vos fenêtres de maintenance.
 Exploitant
Le piègeLe « support SCADA » veut un accès VPN administrateur hors fenêtre de maintenance.
Vérifier auprès du prestataire, par le contrat.
 Ingénieur OT
Le piègeUn faux bulletin constructeur propose un firmware à télécharger.
Télécharger uniquement depuis le portail du constructeur.
 Technicien terrain
Le piègeUne clé USB oubliée dans la salle de contrôle.
La remettre à la sécurité, jamais sur un poste de supervision.
 Acheteur
Le piègeUn faux appel d’offres arrive avec un cahier des charges piégé.
Vérifier l’émetteur sur la plateforme d’achat.
Techniciens SCADA, opérateurs OT, ingénieurs contrôle-commande, sous-traitants
Malware de type Stuxnet ou Industroyer visant les PLC et RTU.
Un sous-traitant branche un support contaminé sur un poste SCADA.
Usurpation d’un intégrateur pour obtenir accès VPN ou mots de passe OT.
Mise à jour critique « urgente » qui installe une porte dérobée.
Vous êtes exploitant en salle de conduite.3 indices se cachent dans ce message.
3 pièges du secteur, sur leur vrai support. Chaque pastille est un indice que l’apprenant retrouve au débrief.
Les immersions ROOMCA alternent mises en situation réalistes et jeux sur un sujet de cybersécurité. Quelques exemples du catalogue, tous secteurs confondus.
Mises en situation
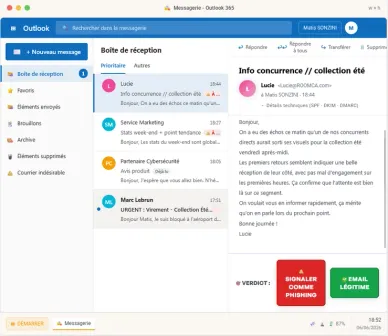 Boîte mail
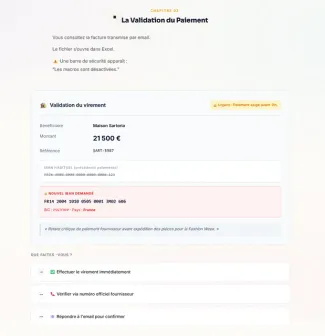 Virement
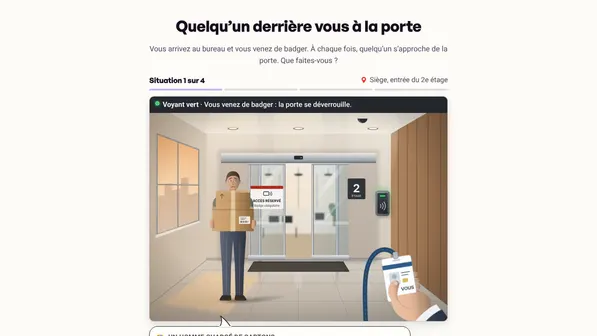 Porte badgée
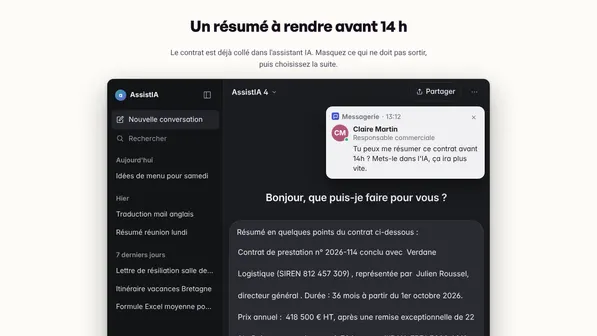 Assistant IA
Jeux
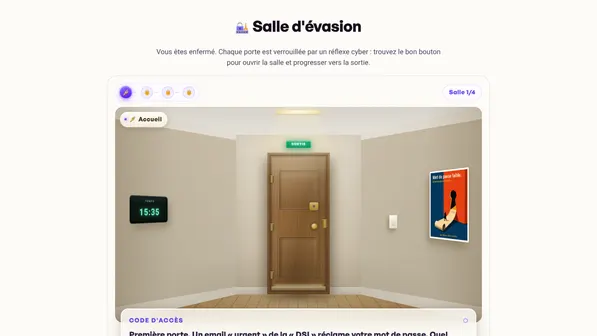 Salle d'évasionChaque porte est verrouillée par un réflexe cyber : trouvez le bon pour avancer vers la sortie.
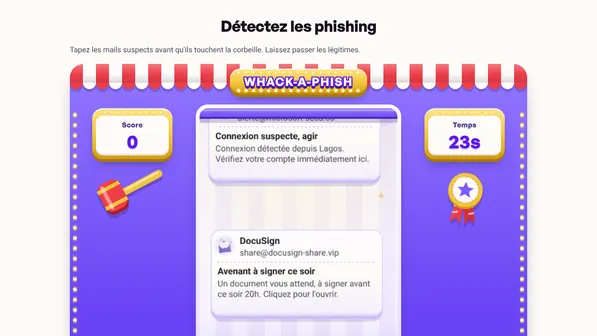 Chasse aux mails piégésTapez les mails suspects, laissez passer les légitimes.
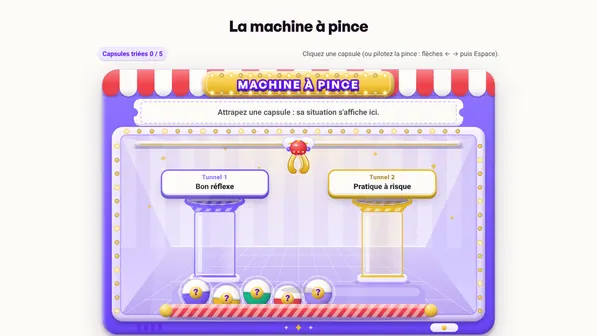 Machine à pincePilotez la pince et rangez chaque capsule dans le bon tube.
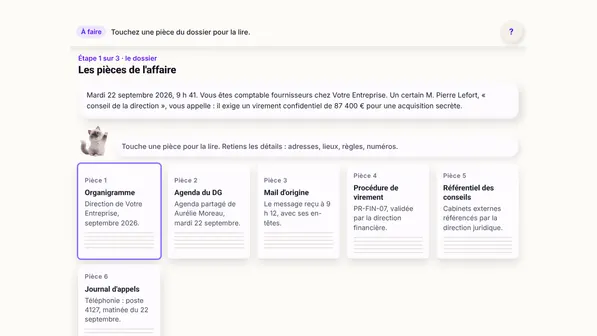 Objection !Confrontez un faux témoin aux pièces du dossier.
Le catalogue complet, secteur par secteur, se découvre en démo ou depuis votre espace.
Jouer une immersionDes cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
En une journée, l'attaquant entre par les VPN des sites, se connecte aux équipements de contrôle restés avec leurs mots de passe par défaut et lance des logiciels d'effacement. Les parcs perdent le contact avec les gestionnaires de réseau et des équipements de terrain sont détruits.
29 décembre 2025 · Parcs éoliens et solaires, centrale de chaleur (Pologne) Au moins 30 sites touchés ; la production n'a pas été coupée, mais l'attaquant avait les accès pour le faire
Source : CERT Polska, rapport d’incident, janvier 2026
29 décembre 2025 : au moins 30 sites et une centrale de chaleur attaqués le même jour, équipements de terrain détruits.
CERT Polska, 2026Février 2025 : EDF dément une fuite massive mais reconnaît une centaine de connexions illicites.
Next, 2025Mai 2021 : compte VPN hérité sans MFA ; oléoduc arrêté environ six jours, 4,4 millions de dollars de rançon.
Dark Reading, 2021Décembre 2015 : environ 225 000 clients privés d’électricité.
CISA, 2016Ce qui se trouve dans la plateforme, ce que ça contient, et le résultat attendu.
1 / 6Opérateurs et ingénieurs OT jouent les angles énergie réels.
 2 / 6
Mesurez le scan par site ; le clic e-mail arrive bientôt.
 3 / 6
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour NIS2 ou audit OT.
 4 / 6
Le mur fait le travail entre deux quarts.
 5 / 6
Le RSSI ne lit que ce qui touche votre stack OT.
 6 / 6
Vous prouvez à votre direction que la formation réduit le rayon d'impact.
6 critères qu’un RSSI énergie retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
Plateforme self-serve, calibrée pour l'énergie : NIS2 énergie, IEC 62443, postes OT, sensibilité face aux interruptions d'infrastructure critique.
CSV ou SSO SAML/OIDC. Provisioning par site, par équipe OT / IT.
Bibliothèque énergie : phishing SCADA, faux audit OT, ransomware. Vous assignez par site.
Étalement automatique, calendrier qui respecte les fenêtres de maintenance.
Tableau de bord live : score par opérateur, taux de scan QR par site.
Participation, taux de réussite et progression par équipe. Export PDF qui documente vos actions de sensibilisation, à verser à votre dossier NIS2 énergie et IEC 62443.
 Immersions OT / SCADA
Clé USB piégée en salle contrôle, faux firmware, prestataire qui demande un accès : les pièges industriels joués dans un environnement sûr.
 Sensibilisation dans un contexte NIS2
Rapport de sensibilisation daté et nominatif, à verser à votre dossier NIS2 ou directive REC. Le suivi des exigences reste chez vous.
 Hébergement souverain
Données des apprenants hébergées à Paris chez Scaleway, hébergeur français non soumis au CLOUD Act. Argument clé pour vos auditeurs OIV.
Référentiels couvertsNIS2 (opérateurs essentiels), IEC 62443 (sécurité OT), ISO 27001, directive REC (résilience des entités critiques).
La sensibilisation cybersécurité pour l'énergie forme opérateurs, ingénieurs OT et personnel siège à reconnaître les attaques par phishing fournisseur, ransomware sur SI énergétique, compromission supply chain et menaces sur infrastructures critiques. Colonial Pipeline a provoqué des pénuries de carburant aux États-Unis en 2021, et 30 parcs éoliens et solaires ont été attaqués le même jour en Pologne fin 2025. ROOMCA combine immersions métier énergie, une preuve de sensibilisation exploitable dans un contexte NIS2 énergie et IEC 62443 pour réduire le risque humain sur infrastructure critique.
Oui, les immersions sont écrites par métier OT : salle de contrôle, terrain, maintenance. Langage opérateur, pas jargon cyber. 5 minutes par module.
ROOMCA exporte un rapport de sensibilisation PDF, daté et nominatif : participation, résultats et progression par service. C’est une preuve de vos actions de sensibilisation, à verser à votre dossier NIS2. ROOMCA ne documente pas votre conformité exigence par exigence : ce travail reste celui de votre RSSI ou de votre auditeur.
Oui. Module dédié aux prestataires (maintenance, intégrateurs) avec campagnes séparées de votre effectif interne. Licences à la carte.
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.
 Roomy AcademyLes cours qui posent la base avant l’immersion.VivreImmersionsVos équipes jouent l'attaque au lieu de la regarder.Vivre
 QuishingTestez le réflexe QR code, avec un chiffre à la clé.Vivre
 KelcaL'atelier cyber que vous animez devant la salle.Ancrer
 RoomyL'agent IA qui répond aux questions cyber du quotidien.AncrerRoomy WatchL'actu cyber et les fuites de données, triées pour vous.AncrerRoomy InboxBientôtUne bannière dans la boîte mail, au bon moment.AncrerAffichesLe mur travaille entre deux immersions.MesurerAnalytics & rapportsScores, comportements, campagnes et rapports.