

 1 / 6
Immersions retail
- Phishing fournisseur
- Fraude au RIB
- Compromission TPV
- Vol de session caisse
- Faux audit interne magasin
Caissiers et back-office jouent les attaques qu'ils reçoivent vraiment.
 Secteur · Commerce et distribution
Caisses, QR codes, faux RIB fournisseurs : du magasin à l’entrepôt, le commerce est un terrain rêvé pour les attaquants. ROOMCA® entraîne vos équipes de terrain entre deux clients.
Du bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.
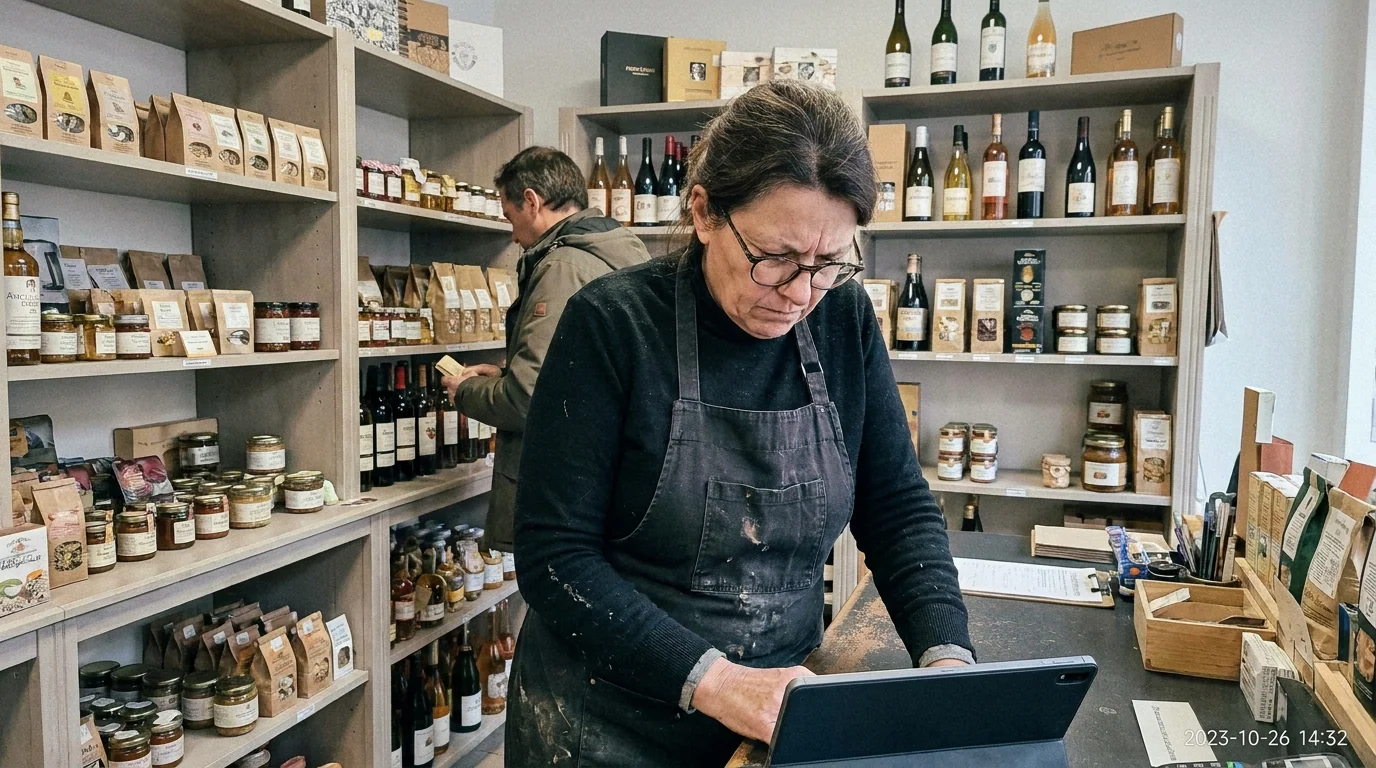
 Boutique
Gérante reçoit : « Merci de régler la facture du mois sur notre nouveau RIB. »
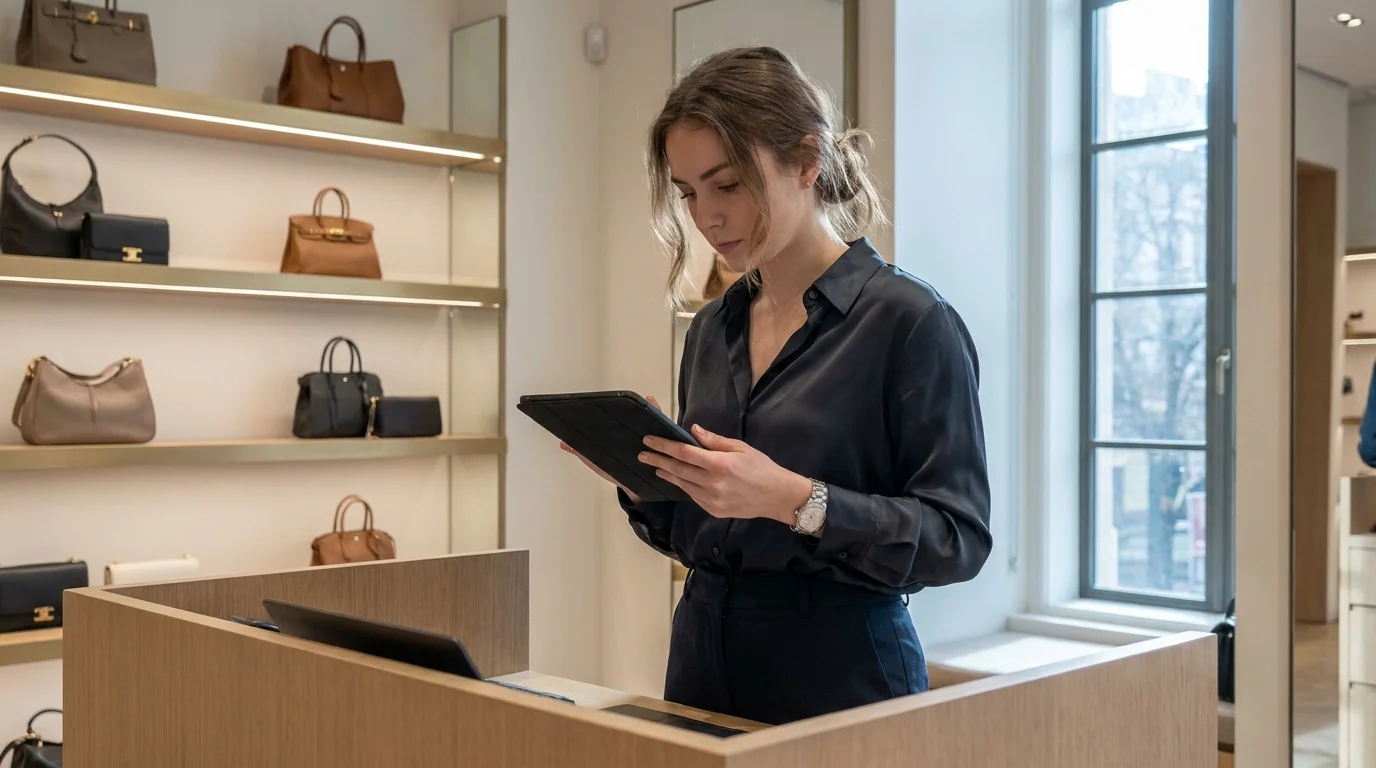 Maison de luxe
Conseillère de vente reçoit : « Gardez-moi le sac, je paie par lien et mon chauffeur passe le prendre. »
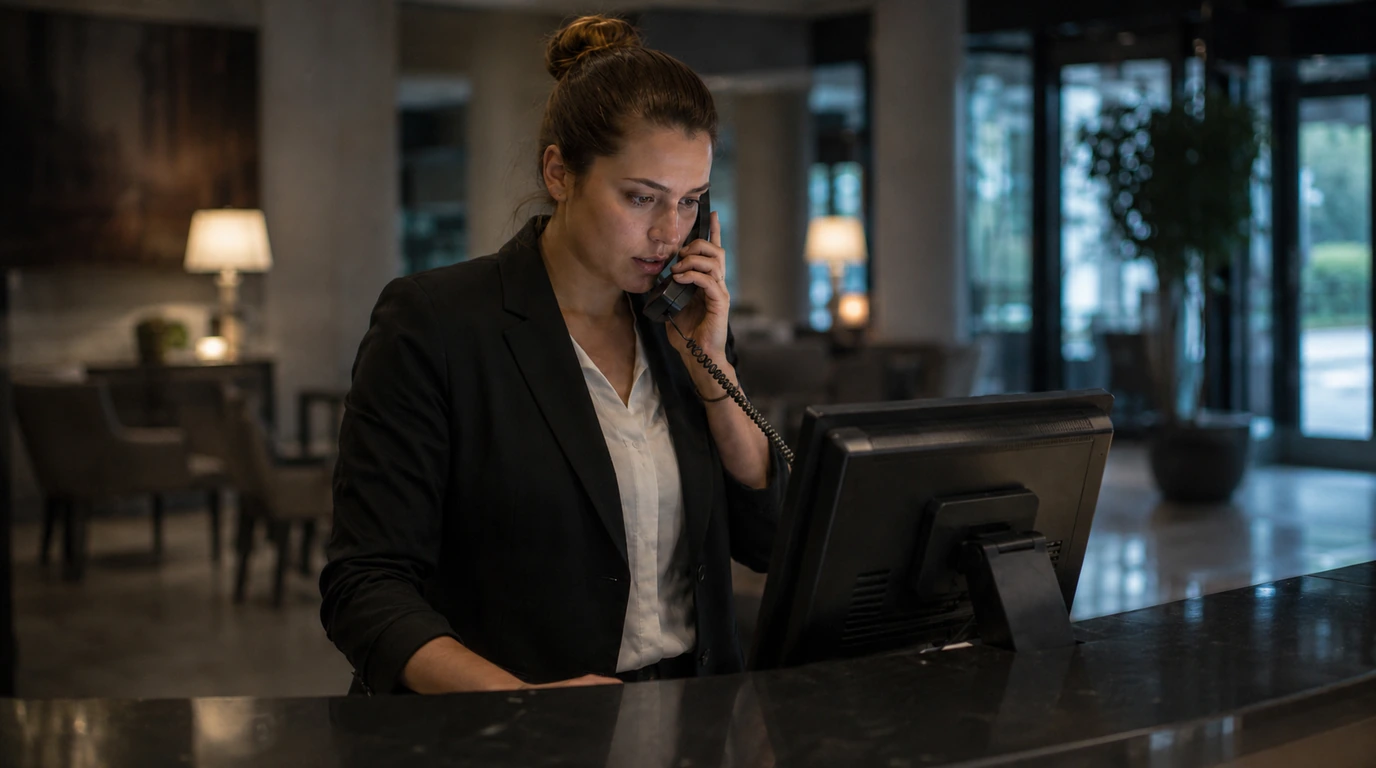 Réception d’hôtel
Réceptionniste reçoit : « Votre compte sera suspendu : reconnectez-vous pour garder vos réservations. »
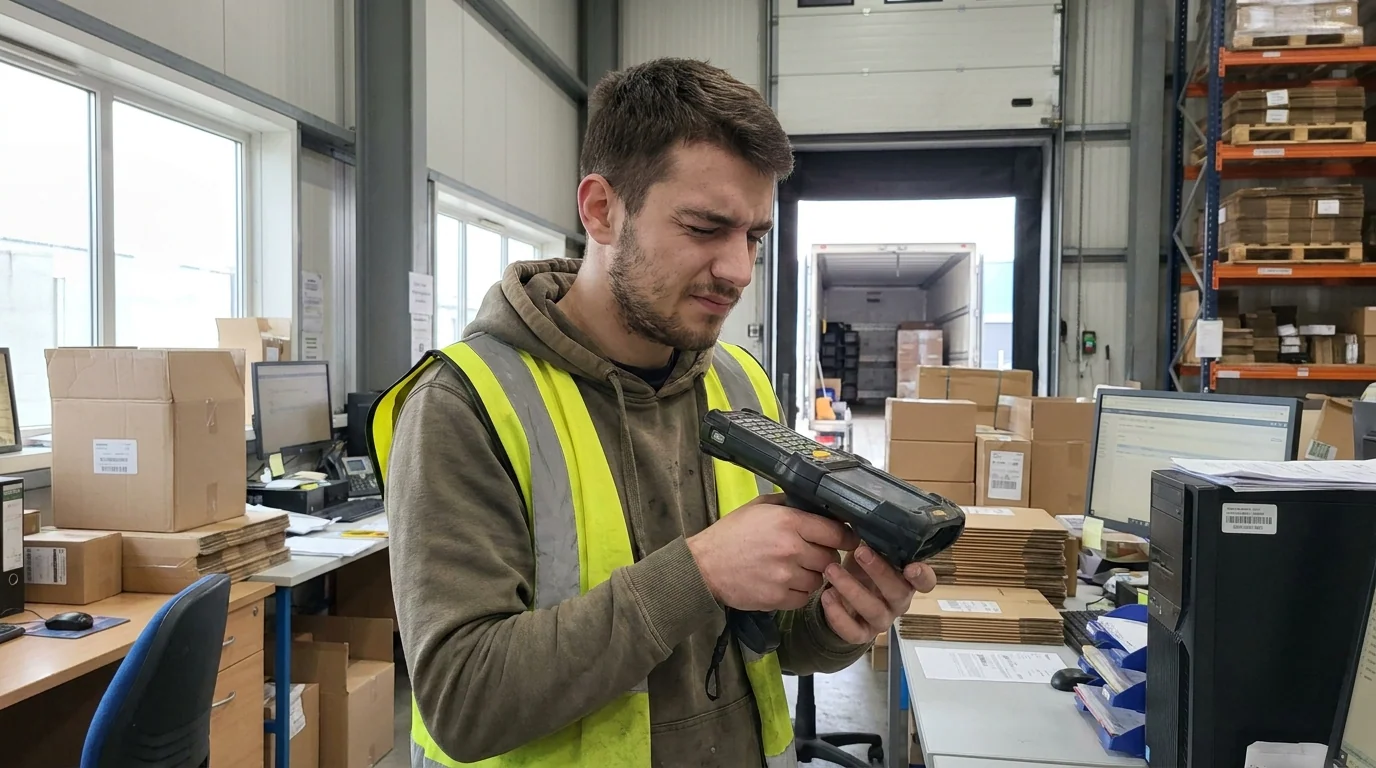 Entrepôt
Réception logistique reçoit : « Livraison bloquée, frais de 2,90 € à régler en ligne. »
Caisses, achats, logistique, siège : dans le commerce, les fausses factures et les faux RIB arrivent noyés dans le flux. ROOMCA entraîne chaque site sur ces pièges, au rythme des magasins.
 Responsable de magasin
Le piègeUn faux mail du siège : « nouvelle procédure caisse, installez ce logiciel ».
Vérifier auprès du siège par le canal habituel.
 Acheteur
Le piègeLe fournisseur de primeurs « change de RIB » avant le prochain règlement.
Rappeler le fournisseur, double validation obligatoire.
 Hôte de caisse
Le piègeUn faux technicien veut « mettre à jour » le terminal de paiement.
Demander le bon d’intervention et appeler le siège.
 Réception logistique
Le piègeSMS du « transporteur » : livraison bloquée, frais à régler en ligne.
Vérifier sur le portail du transporteur, pas par le SMS.
Responsables magasin, caissiers, conseillers boutique luxe, logistique et dispatch, réception hôtelière
Faux QR code sur un protocole caisse, une note de frais, une borne visiteur.
Faux message de la DRH ou de la direction régionale.
Pièce jointe piégée, backoffice compromis.
Faux client mécontent qui exige un virement.
Un faux « conseiller privé » contacte un client fortuné pour détourner un paiement ou une livraison.
Adresse de livraison modifiée à la dernière minute, la marchandise part chez l’attaquant.
Compte partenaire compromis, puis messages aux clients depuis le vrai canal de la plateforme.
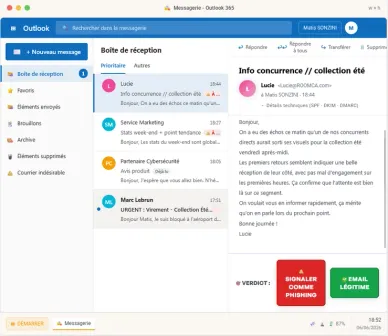
Vous êtes acheteur, la facture du mois tombe demain.3 indices se cachent dans ce message.
3 pièges du secteur, sur leur vrai support. Chaque pastille est un indice que l’apprenant retrouve au débrief.
Les immersions ROOMCA alternent mises en situation réalistes et jeux sur un sujet de cybersécurité. Quelques exemples du catalogue, tous secteurs confondus.
Mises en situation
 Boîte mail
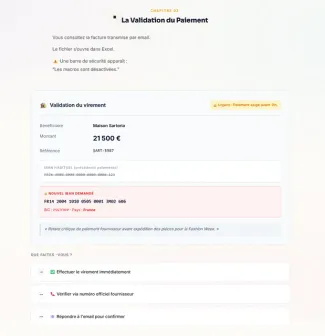 Virement
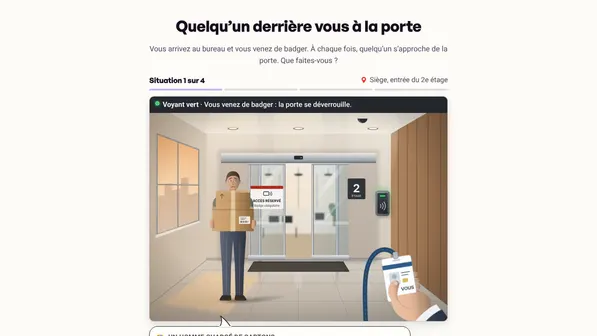 Porte badgée
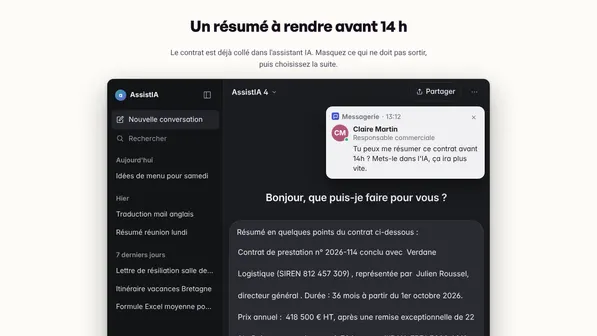 Assistant IA
Jeux
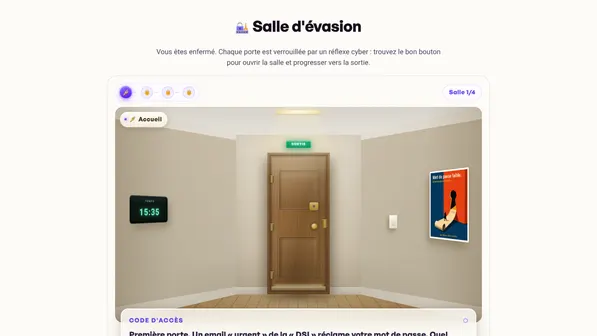 Salle d'évasionChaque porte est verrouillée par un réflexe cyber : trouvez le bon pour avancer vers la sortie.
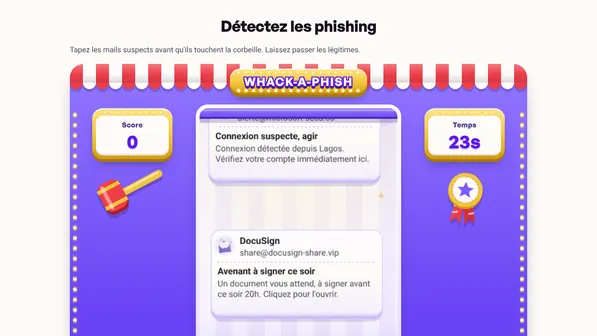 Chasse aux mails piégésTapez les mails suspects, laissez passer les légitimes.
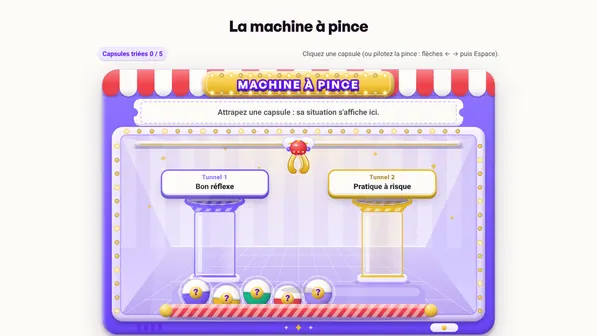 Machine à pincePilotez la pince et rangez chaque capsule dans le bon tube.
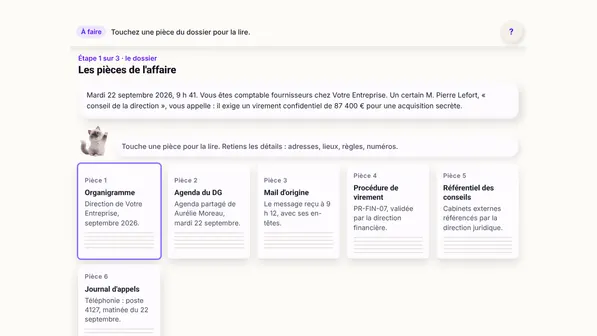 Objection !Confrontez un faux témoin aux pièces du dossier.
Le catalogue complet, secteur par secteur, se découvre en démo ou depuis votre espace.
Jouer une immersionDes cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
Les attaquants passent par un prestataire en se faisant passer pour quelqu'un d'autre, puis déploient un rançongiciel. M&S suspend ses commandes en ligne pendant plusieurs semaines et des données clients sont volées. La même vague touche Co-op et Harrods.
Avril 2025 · Marks & Spencer (Royaume-Uni) Environ 300 millions de livres d'impact estimé sur le résultat annuel
Source : The Record, mai 2025
Avril 2025 : commandes en ligne suspendues plusieurs semaines ; environ 300 millions de livres d’impact estimé sur le résultat annuel.
The Record, 2025Juin 2025 : environ 20 000 clients européens exposés via le système de réservation téléphonique.
L’Écho touristique, 2025Juin 2025 : environ 39 000 fichiers internes revendiqués ; pas de confirmation de Disney.
Génération NT, 2025Ce qui se trouve dans la plateforme, ce que ça contient, et le résultat attendu.
1 / 6Caissiers et back-office jouent les attaques qu'ils reçoivent vraiment.
 2 / 6
Mesurez le scan par magasin ; le clic e-mail arrive bientôt.
 3 / 6
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour votre auditeur.
 4 / 6
Le mur fait le travail entre deux services.
 5 / 6
Le RSSI ne lit que ce qui touche votre stack retail.
 6 / 6
Vous prouvez à votre direction que la formation déplace l'aiguille.
6 critères qu’un RSSI retail retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
Plateforme self-serve, calibrée pour le retail : multi-sites, turnover caissier, contraintes PCI-DSS, sensibilité face à la fraude au RIB.
CSV ou SSO SAML/OIDC. Provisioning par enseigne et par site. Onboarding nouveaux arrivants automatique.
Bibliothèque retail : phishing fournisseur, fraude RIB, compromission TPV. Vous assignez par site.
Étalement automatique, calendrier qui évite Black Friday / Soldes / fêtes.
Tableau de bord live : score risque par caissier, taux de scan QR par magasin, comparaison sites.
Participation, taux de réussite et progression par équipe. Export PDF qui documente vos actions de sensibilisation, à verser à votre dossier RGPD et ISO 27001.
Mobile d’abordVos équipes magasin n’ont pas de poste fixe. Tout se joue sur smartphone, en 5 à 15 min.
 Onboarding turnover
Provisioning automatique : chaque nouveau caissier reçoit son parcours sans intervention.
 Quishing inclus
Templates QR codes pour formations terrain sur les faux protocoles caisse, notes de frais et bornes visiteur.
 Référentiels couverts
RGPD, PCI-DSS (données de carte), NIS2 (selon votre activité).
La sensibilisation cybersécurité pour le commerce forme caissiers, vendeurs et personnel back-office à reconnaître les attaques par phishing fournisseur, fraude au virement, vol de données carte (PCI-DSS) et compromission de TPV. En 2024, des fuites de fichiers clients ont touché des enseignes françaises connues, comme Cultura et Boulanger via un prestataire. ROOMCA combine immersions métier retail, une preuve de sensibilisation exploitable dans un contexte RGPD et ISO 27001 et PCI DSS pour réduire le risque humain en magasin et au siège. Le périmètre couvre aussi le luxe, la logistique, le transport et l’hôtellerie : fraude au client VIP, faux ordre de transport, phishing de l’extranet de réservation.
Oui, ils font partie du commerce et de la distribution chez ROOMCA : fraude au client VIP et faux RIB d’artisan pour le luxe, faux ordre de transport et faux SMS de livraison pour la logistique, phishing de l’extranet de réservation et fraude à la carte pour l’hôtellerie.
Provisioning auto au premier login SSO (ou CSV) : chaque nouvelle arrivée reçoit son parcours. Le score de risque suit la personne, pas le poste.
ROOMCA est pensé mobile-first. Toutes les immersions se jouent sur smartphone en 5 à 15 min.
Oui, c’est un de nos templates vedettes. Scan d’un faux QR code « protocole caisse » et analyse de l’attaque en direct.
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.
 Roomy AcademyLes cours qui posent la base avant l’immersion.VivreImmersionsVos équipes jouent l'attaque au lieu de la regarder.VivreQuishingTestez le réflexe QR code, avec un chiffre à la clé.Vivre
 KelcaL'atelier cyber que vous animez devant la salle.Ancrer
 RoomyL'agent IA qui répond aux questions cyber du quotidien.AncrerRoomy WatchL'actu cyber et les fuites de données, triées pour vous.AncrerRoomy InboxBientôtUne bannière dans la boîte mail, au bon moment.AncrerAffichesLe mur travaille entre deux immersions.MesurerAnalytics & rapportsScores, comportements, campagnes et rapports.