


 1 / 6
Immersions métier
- Fraude au président (FOVI)
- Changement d'IBAN fournisseur
- Faux audit ACPR
- Phishing fiscal (URSSAF, DGFiP)
- Faux ordre SWIFT
Vos comptables jouent les attaques qu'ils reçoivent vraiment, pas un quiz générique.
 Secteur · Finance & Assurance
Faux DG, faux RIB, fausses factures : vos équipes financières sont la cible numéro 1. ROOMCA® les entraîne sur ces pièges avant que le vrai virement parte.
Du bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.
 Service comptable
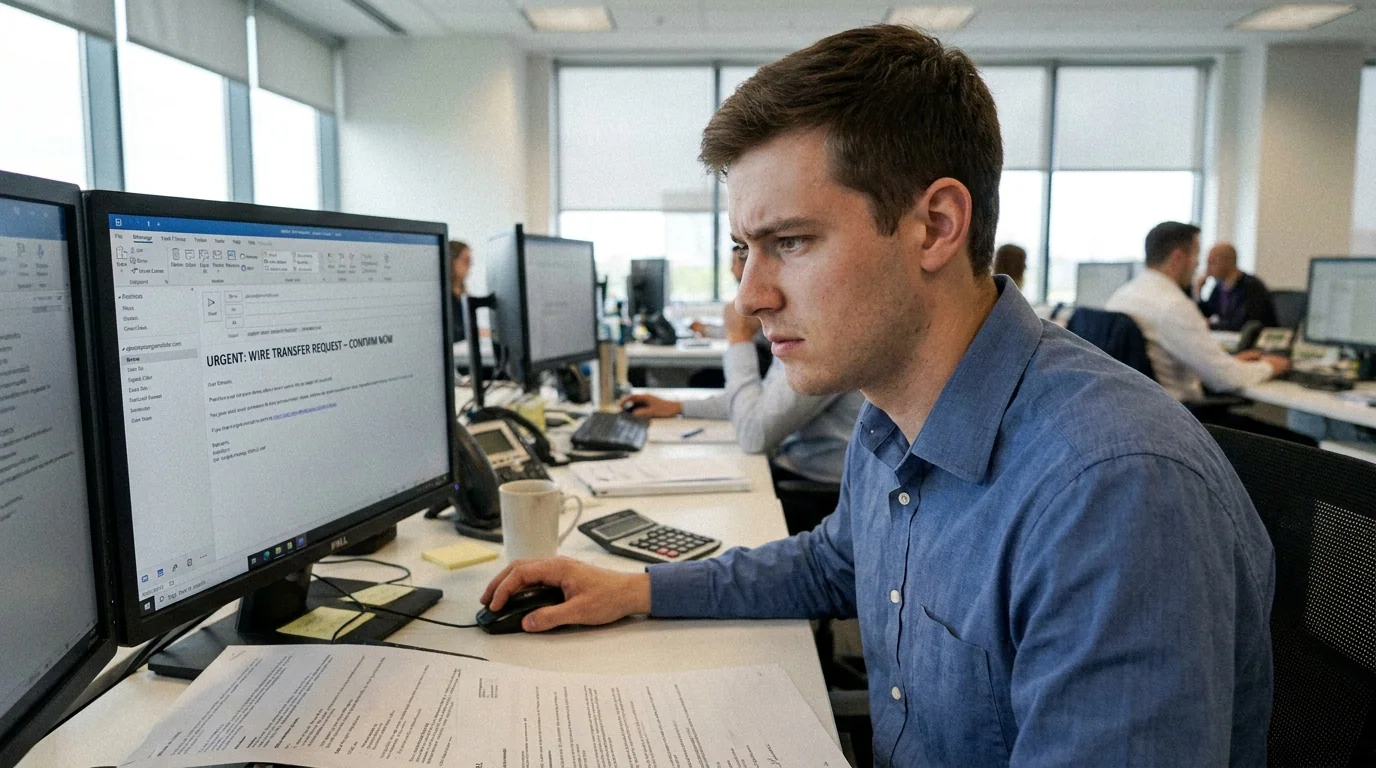
Comptable fournisseurs reçoit : « Nouveau RIB à appliquer dès la facture F-2291. »
 Trésorerie
Trésorier reçoit : « Validez la notification pour annuler un virement suspect. »
 Accueil du siège
Assistante de direction reçoit : « Je suis en réunion, achetez 5 cartes cadeaux et envoyez-moi les codes. »
Vos comptables, DAF et trésoriers voient passer des RIB, des factures et des demandes de la direction toute la journée. ROOMCA leur fait jouer la fausse demande au calme, avant que la vraie arrive.
 Comptable fournisseurs
Le piège« Mise à jour de nos coordonnées bancaires », PDF joint, signé du fournisseur habituel.
Rappeler le fournisseur au numéro du contrat, jamais à celui du mail.
TrésorierLe piègeUn faux portail de la banque demande de « confirmer le code de signature » d’un lot de virements.
Passer par le favori de la banque, jamais par le lien reçu.
 Gestionnaire de paie
Le piègeUn salarié « change de banque » par mail la veille de la paie.
Valider le changement dans le SIRH ou de vive voix.
 DAF
Le piègeLe faux DG exige un virement confidentiel de 287 000 € avant 18 h.
Rappeler le DG sur son numéro connu, puis signaler.
Comptables, DAF, trésoriers, gestionnaires de paie
Un faux CEO demande un virement urgent et confidentiel.
Un fournisseur légitime « change de banque » par email.
Un PDF piégé dans une note de frais ou un devis.
Faux portail de la banque ou de l’expert-comptable.
Vous êtes Sophie, comptable. Il est 16 h 41.4 indices se cachent dans ce message.
3 pièges du secteur, sur leur vrai support. Chaque pastille est un indice que l’apprenant retrouve au débrief.
Les immersions ROOMCA alternent mises en situation réalistes et jeux sur un sujet de cybersécurité. Quelques exemples du catalogue, tous secteurs confondus.
Mises en situation
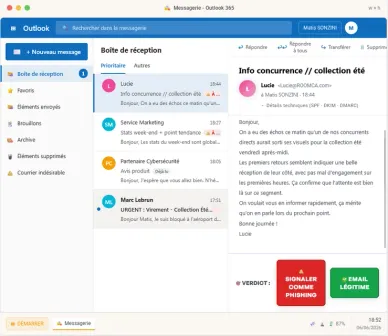 Boîte mail
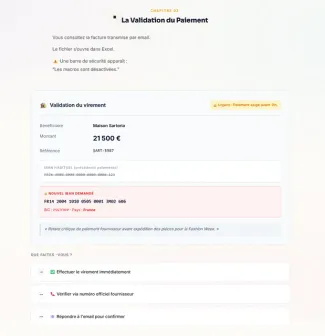 Virement
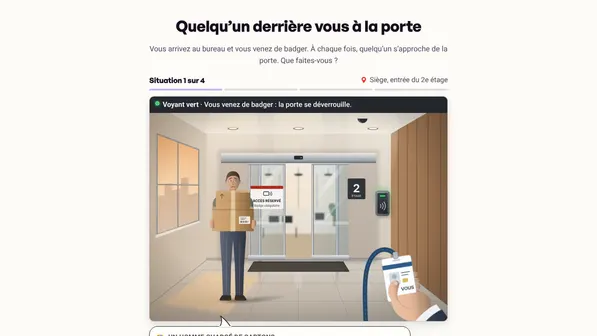 Porte badgée
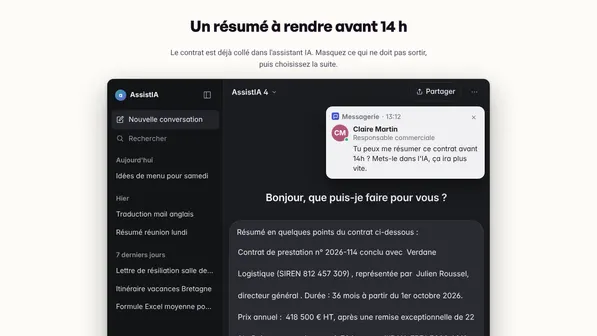 Assistant IA
Jeux
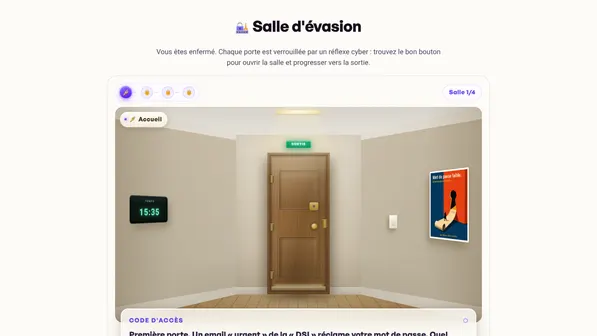 Salle d'évasionChaque porte est verrouillée par un réflexe cyber : trouvez le bon pour avancer vers la sortie.
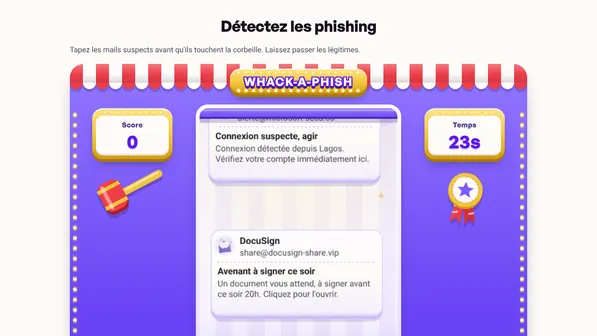 Chasse aux mails piégésTapez les mails suspects, laissez passer les légitimes.
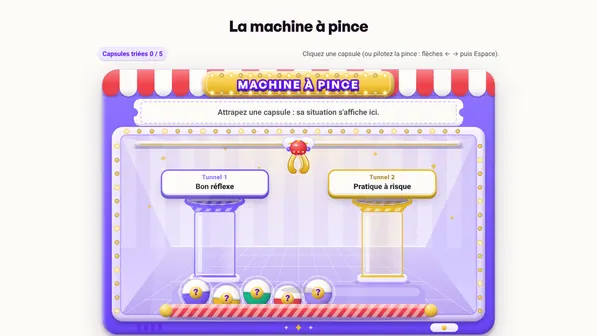 Machine à pincePilotez la pince et rangez chaque capsule dans le bon tube.
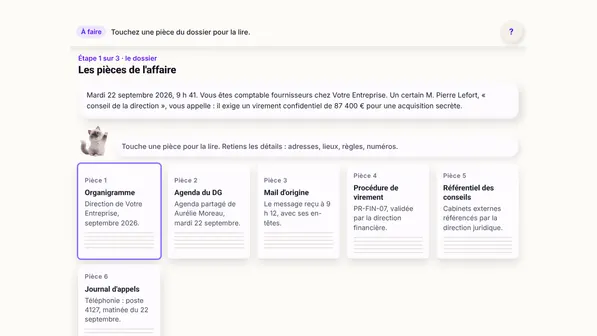 Objection !Confrontez un faux témoin aux pièces du dossier.
Le catalogue complet, secteur par secteur, se découvre en démo ou depuis votre espace.
Jouer une immersionDes cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
Un attaquant se connecte avec les identifiants d'un agent d'une autre administration qui disposait d'un accès légitime, et consulte une partie du fichier. La DGFiP repère les accès, les restreint et notifie la CNIL. Bercy met en garde contre les faux SMS et mails qui suivent.
Janvier-février 2026 · FICOBA, fichier national des comptes bancaires (Bercy) Environ 1,2 million de comptes potentiellement consultés (RIB, identité, adresse)
Source : Ministère de l'Économie, via ICI / AFP, février 2026
Fin janvier à mi-février 2026 : environ 1,2 million de comptes bancaires potentiellement consultés (RIB, identité, adresse).
ICI / AFP, 2026Décembre 2025 : sites et applications indisponibles, jusqu’à 2,5 milliards de paquets par seconde selon La Poste.
Siècle Digital, 2026Décembre 2024 : un malware vendu « as a service » vise 77 applications bancaires, crypto et publiques, notamment en France.
BleepingComputer, 2024Novembre 2023 : la filiale doit temporairement 9 milliards de dollars à BNY pour des transactions sur bons du Trésor non réglées.
Reuters via iTnews, 2023Ce qui se trouve dans la plateforme, ce que ça contient, et le résultat attendu.
1 / 6Vos comptables jouent les attaques qu'ils reçoivent vraiment, pas un quiz générique.
 2 / 6
Mesurez le scan terrain par équipe ; le clic e-mail et le signalement arrivent bientôt.
 3 / 6
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour votre commissaire ou à votre régulateur.
 4 / 6
Le mur fait le travail entre deux immersions. Renouvelables toutes les 4 semaines.
 5 / 6
Le RSSI ne lit que ce qui touche votre stack et vos régulateurs.
 6 / 6
Vous suivez la progression de chaque équipe et présentez des preuves à votre Comex.
6 critères qu’un RSSI ou DAF en finance retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
ROOMCA est une plateforme self-serve : vous importez vos équipes, vous lancez des campagnes, vous suivez les résultats. Pas de prestation de conseil : la méthode Cybervécu est déjà embarquée dans les parcours, vous n'avez rien à réécrire ni à apprendre avant de commencer.
Import CSV par département (compta, trésorerie, paie, contrôle de gestion). Comptes créés en quelques minutes, login white-label à vos couleurs et votre logo.
Notre catalogue finance contient des immersions FOVI, IBAN fournisseur, faux audit ACPR, phishing fiscal. Vous assignez par groupe en quelques clics, sans rien réécrire.
Campagnes simulées planifiées avec étalement sur plusieurs heures, à caler hors périodes de clôture. Les apprenants jouent en 5 à 15 min, sur ordi ou mobile, sans installation.
Tableau de bord admin : métriques de réussite par équipe, immersions jouées, score moyen par groupe. Export PDF des résultats à présenter à votre direction ou à votre auditeur.
 Immersions conçues pour la finance
Fraude au président, changement de RIB, faux ordres de virement : les immersions les plus jouées dans le secteur.
 Sensibilisation dans un contexte DORA
Rapport de sensibilisation daté et nominatif, à verser à votre dossier DORA. Le suivi des exigences reste chez vous.
 Souveraineté française
Données des apprenants hébergées à Paris chez Scaleway, hébergeur français non soumis au CLOUD Act. Argument clé pour vos auditeurs ACPR.
Référentiels couvertsRGPD, DORA (résilience opérationnelle numérique UE), ISO 27001, PCI-DSS.
La sensibilisation cybersécurité pour la finance forme les équipes comptables, DAF et trésoriers à reconnaître les attaques par fraude au président (FOVI), usurpation d'IBAN fournisseur, faux portails bancaires et phishing fiscal. Selon la Banque de France, 41,6 % de la fraude aux paiements relevait de la manipulation en 2025 (faux conseiller, fraude au président, changement de RIB). Une plateforme dédiée comme ROOMCA combine immersions métier, QR code piégé, quiz en direct et une preuve de sensibilisation exploitable dans un contexte DORA, RGPD et ISO 27001 pour réduire le risque humain de manière mesurable.
Les immersions reproduisent leur quotidien : changement de RIB fournisseur, faux audit interne, fausse relance URSSAF. Ils jouent la décision dans un environnement sûr, pas une vidéo théorique.
ROOMCA exporte un rapport de sensibilisation PDF, daté et nominatif : qui a été formé, sur quoi, avec quels résultats et quelle progression. C’est une preuve de vos actions de sensibilisation, à verser à votre dossier DORA ou NIS2. ROOMCA ne documente pas votre conformité exigence par exigence : ce travail reste celui de votre RSSI ou de votre auditeur.
Oui. Immersions dédiées sur les faux portefeuilles, les faux brokers, les arnaques au rug pull et les fraudes aux faux supports d’échange.
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.
 Roomy AcademyLes cours qui posent la base avant l’immersion.VivreImmersionsVos équipes jouent l'attaque au lieu de la regarder.Vivre
 QuishingTestez le réflexe QR code, avec un chiffre à la clé.Vivre
 KelcaL'atelier cyber que vous animez devant la salle.Ancrer
 RoomyL'agent IA qui répond aux questions cyber du quotidien.AncrerRoomy WatchL'actu cyber et les fuites de données, triées pour vous.AncrerRoomy InboxBientôtUne bannière dans la boîte mail, au bon moment.AncrerAffichesLe mur travaille entre deux immersions.MesurerAnalytics & rapportsScores, comportements, campagnes et rapports.