 1 / 6
Immersions cabinet
- Faux client urgent
- Phishing confrère
- Compromission boîte mail
- Faux greffe
- Vol de dossier sur poste partagé
Avocats et personnel cabinet jouent les angles juridiques réels.
 Secteur · Juridique
Dossiers confidentiels, comptes séquestres, faux greffes : votre cabinet garde ce que d’autres paieraient cher. ROOMCA® entraîne avocats et secrétariats sans ralentir les dossiers.
Du bureau au terrain, chaque métier du secteur reçoit son propre piège. Exemples tirés des immersions du secteur.
 Cabinet d’avocats
Avocat associé reçoit : « Convocation : téléchargez l’acte avant l’audience de jeudi. »
 Étude notariale
Clerc de notaire reçoit : « Notre RIB a changé, versez le prix sur ce nouveau compte. »
 Secrétariat
Assistante juridique reçoit : « Envoyez le dossier Berthier ici, sans passer par la plateforme. »
Avocats, notaires, juristes, secrétariats : un cabinet garde des dossiers que d’autres paieraient cher. ROOMCA entraîne chacun sur les faux clients, les faux confrères et les demandes pressées.
 Secrétariat
Le piègeL’« assistante » d’un client exige le dossier complet avant l’audience.
Rappeler le client, envoyer par la plateforme sécurisée.
 Avocat associé
Le piègeUn faux confrère partage un lien de data room « pour la cession ».
Vérifier l’expéditeur avant de se connecter.
 Clerc de notaire
Le piègeLe RIB de l’acquéreur change par mail la veille de la signature.
Confirmer de vive voix, jamais par retour de mail.
JuristeLe piègeUne fausse « convocation du greffe » invite à télécharger l’acte.
Consulter l’acte sur le portail officiel, pas par le lien.
Avocats, notaires, juristes, paralegals, assistantes juridiques
Vol de pièces de procédure et correspondances protégées.
Usurpation du greffe avec pièce jointe piégée.
Compromission de boîte mail pour lire les échanges.
Faux RIB pour détourner un versement séquestre.
Vous êtes au secrétariat du cabinet. L’audience est à 14 h.3 indices se cachent dans ce message.
3 pièges du secteur, sur leur vrai support. Chaque pastille est un indice que l’apprenant retrouve au débrief.
Les immersions ROOMCA alternent mises en situation réalistes et jeux sur un sujet de cybersécurité. Quelques exemples du catalogue, tous secteurs confondus.
Mises en situation
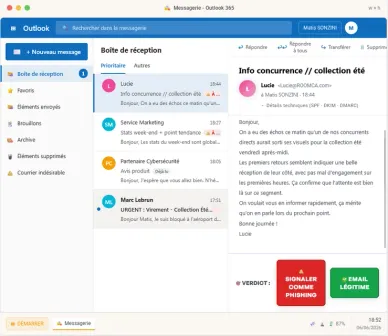 Boîte mail
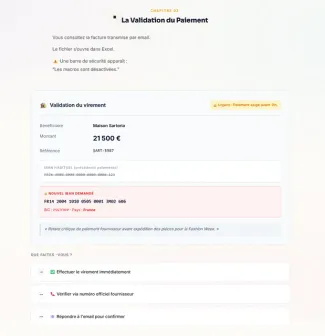 Virement
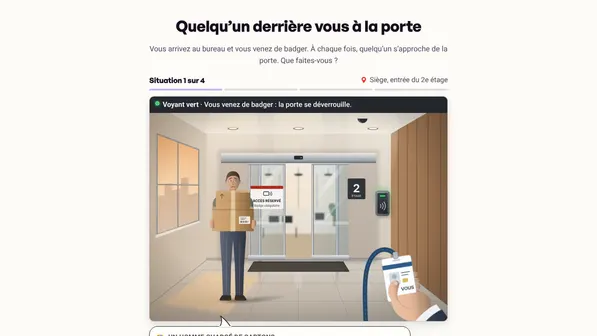 Porte badgée
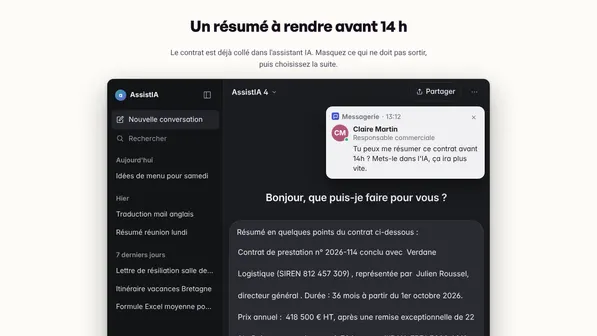 Assistant IA
Jeux
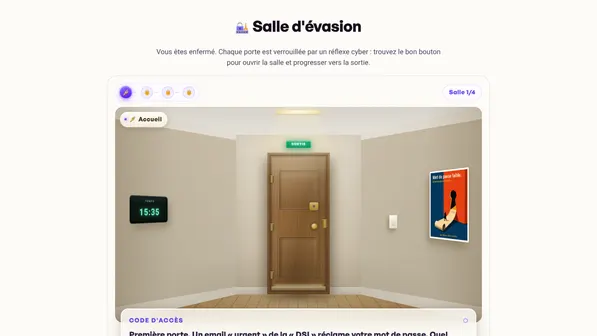 Salle d'évasionChaque porte est verrouillée par un réflexe cyber : trouvez le bon pour avancer vers la sortie.
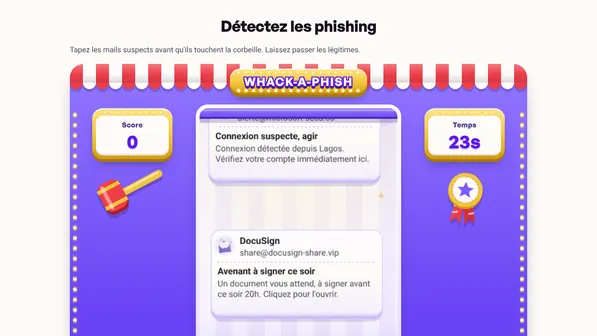 Chasse aux mails piégésTapez les mails suspects, laissez passer les légitimes.
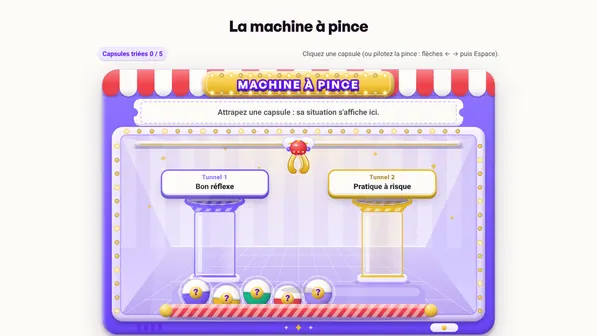 Machine à pincePilotez la pince et rangez chaque capsule dans le bon tube.
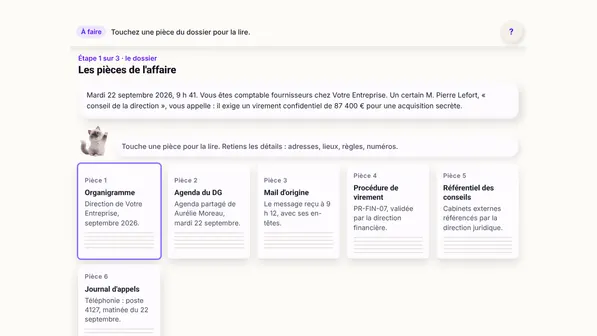 Objection !Confrontez un faux témoin aux pièces du dossier.
Le catalogue complet, secteur par secteur, se découvre en démo ou depuis votre espace.
Jouer une immersionDes cas publics, chacun avec sa source : ANSSI, communiqués officiels, presse.
Le groupe Everest compromet l'infogérant de plusieurs cabinets et chiffre ou exfiltre les données d'au moins sept cabinets français. Chez l'un d'eux, des éléments de dossiers d'instruction sont publiés en ligne : procès-verbaux d'auditions, rapports d'expertise, données d'enquêteurs.
Été 2021 · Cabinets d’avocats parisiens Pièces d'instruction protégées rendues publiques
Source : ANSSI, état de la menace contre les cabinets d’avocats, 2023
Été 2021 : au moins sept cabinets touchés par la compromission de leur prestataire ; des pièces d’instruction publiées.
ANSSI, 2023Campagne lancée fin 2022 : plus de 500 études touchées, plus de 35 millions d’euros détournés selon Le Monde.
Risky Business, 2026Novembre 2023 : le cabinet confirme un incident touchant un petit nombre de serveurs de stockage.
Legal Cheek, 2023Ce qui se trouve dans la plateforme, ce que ça contient, et le résultat attendu.
1 / 6Avocats et personnel cabinet jouent les angles juridiques réels.
 2 / 6
Mesurez le scan par cabinet ; le clic e-mail arrive bientôt.
 3 / 6
Une preuve d’actions de sensibilisation, datée et nominative, à verser à votre dossier pour le bâtonnier ou audit interne.
 4 / 6
Le mur rappelle le secret aux nouveaux entrants.
 5 / 6
Le RSSI cabinet ne lit que ce qui compte.
 6 / 6
Vous prouvez aux associés que la formation protège le secret.
6 critères qu’un associé ou DPO en cabinet juridique retient pour évaluer une plateforme de sensibilisation. Sa grille, pas la nôtre.
Plateforme self-serve, calibrée pour le juridique : RGPD, secret professionnel, RIN, postes partagés en cabinet, sensibilité face à la fuite de dossier.
CSV ou SSO. Provisioning par cabinet, par pôle de spécialité.
Bibliothèque cabinet : faux client, phishing confrère, vol dossier. Vous assignez par pôle.
Étalement automatique, calendrier qui évite les périodes d'audience intense.
Tableau de bord live : score par avocat, taux de scan QR par pôle.
Participation, taux de réussite et progression par équipe. Export PDF qui documente vos actions de sensibilisation, à verser à votre dossier RGPD et RIN.
 Immersions juridiques
Faux email du greffe, client usurpé, interception de pièces : les attaques réelles du métier.
 Secret professionnel
Zéro stockage de vos dossiers. Seules les données RH sont traitées.
 Compatible RIN + RGPD
Sensibilisation alignée sur vos obligations déontologiques, avec export PDF pour votre Bâtonnier.
Référentiels couvertsRGPD, secret professionnel (art. 66-5), RIN (avocats), ISO 27001.
La sensibilisation cybersécurité pour le secteur juridique forme avocats, notaires, juristes et personnel cabinet à reconnaître les attaques par phishing client, vol de dossiers, faux confrère et compromission de boîte mail. Depuis 2021, l'ANSSI a vu une douzaine de cabinets français compromis par rançongiciel, et des dossiers d'instruction publiés. ROOMCA combine immersions cabinet, une preuve de sensibilisation exploitable dans un contexte RGPD, secret professionnel et RIN pour réduire le risque humain sans compromettre le secret.
ROOMCA ne stocke ni ne lit vos pièces. Les immersions sont jouées sur des exemples fictifs. Seules les données RH (nom, mail) sont traitées en France.
Oui. Immersions dédiées : faux ordre de virement séquestre, usurpation du notaire instrumentaire, faux acheteur.
Oui. Immersions spécifiques aux RGPD officers, juristes M&A et directions compliance.
Vous jouez d’abord, on parle ensuite : vos équipes, vos métiers, ce que vous avez déjà tenté.
Les chiffres et les cadres cités sur cette page, et les ressources publiques gratuites à connaître.
 Roomy AcademyLes cours qui posent la base avant l’immersion.VivreImmersionsVos équipes jouent l'attaque au lieu de la regarder.Vivre
 QuishingTestez le réflexe QR code, avec un chiffre à la clé.Vivre
 KelcaL'atelier cyber que vous animez devant la salle.Ancrer
 RoomyL'agent IA qui répond aux questions cyber du quotidien.AncrerRoomy WatchL'actu cyber et les fuites de données, triées pour vous.AncrerRoomy InboxBientôtUne bannière dans la boîte mail, au bon moment.AncrerAffichesLe mur travaille entre deux immersions.MesurerAnalytics & rapportsScores, comportements, campagnes et rapports.